إدارة وضع أمان البيانات (DSPM)
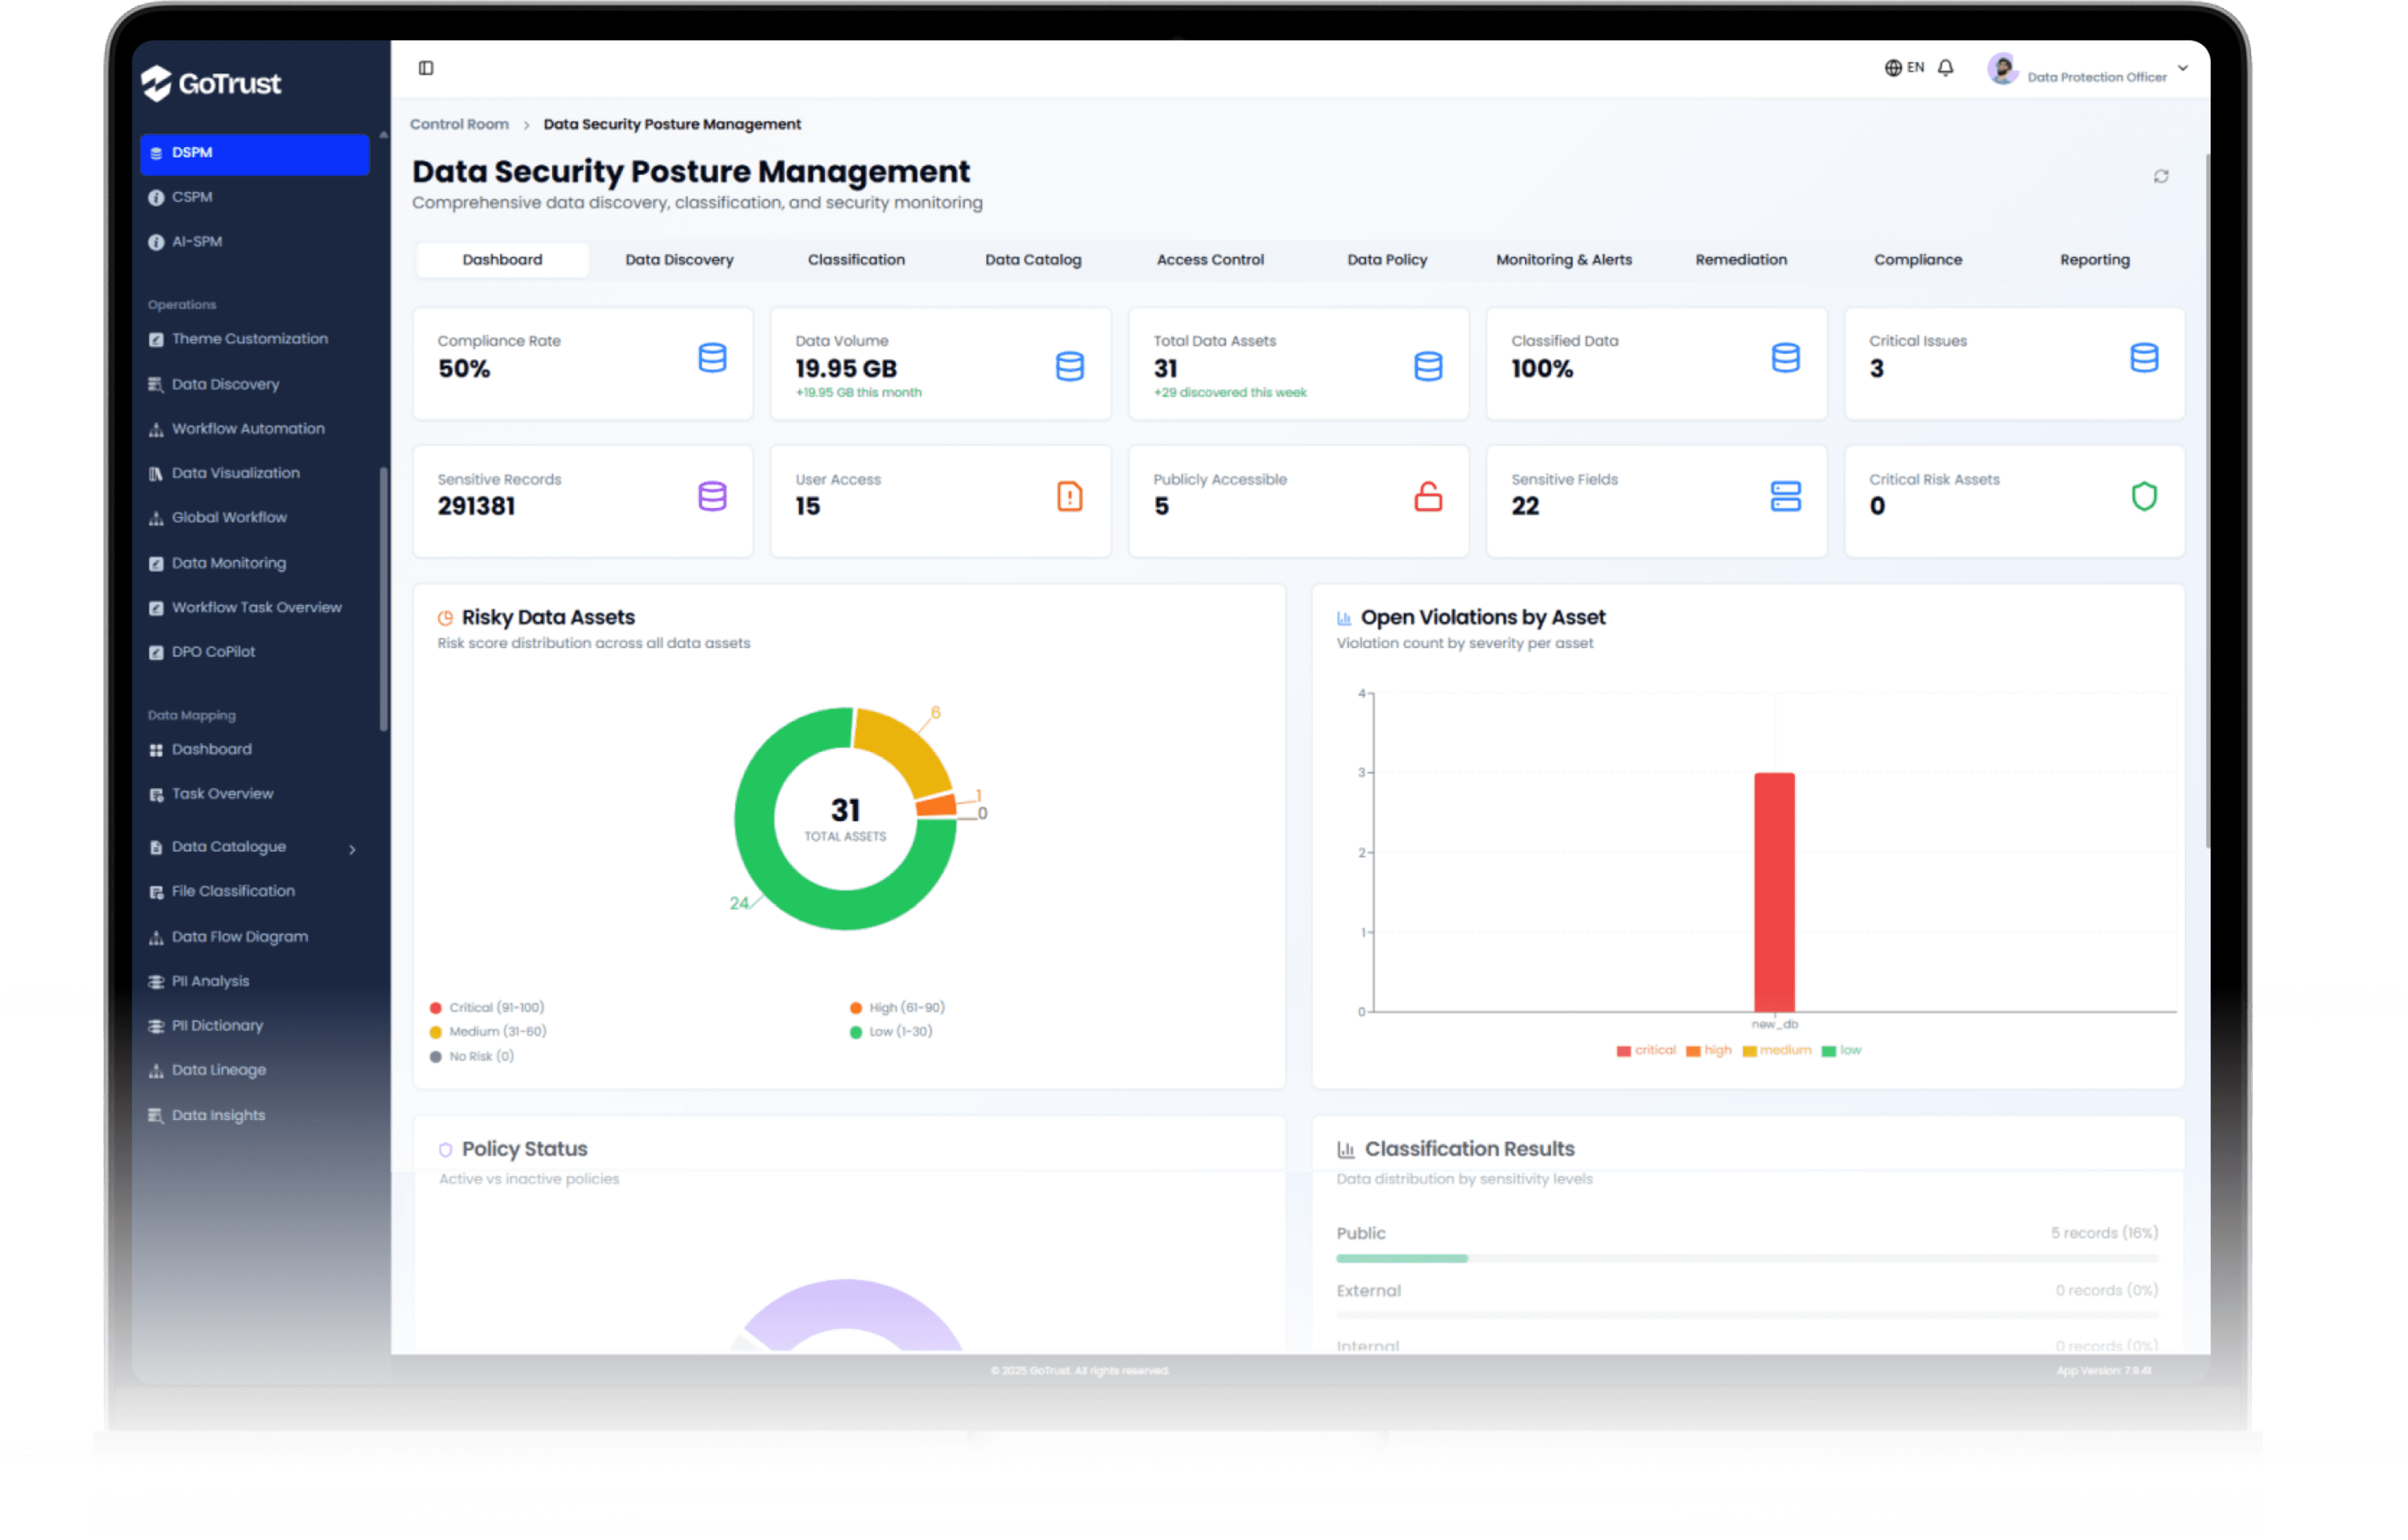
تُعد إدارة وضع أمان البيانات (DSPM) نهجاً حديثاً لتحديد البيانات الحساسة ومراقبتها وتأمينها عبر المنصات السحابية، وتطبيقات البرمجيات كخدمة (SaaS)، ومنصات البيانات. وخلافاً للأدوات التقليدية، تركز تقنية DSPM على البيانات نفسها: أين تتواجد، ومن يملك صلاحية الوصول إليها، وكيف تُستخدم، ومدى امتثالها لسياسات الخصوصية والأمان. وبفضل ذلك، تستطيع المؤسسات الحد من المخاطر، وإثبات الامتثال، وحماية الأصول الحيوية للأعمال. وتوفر GoTrust DSPM حلولاً مستمرة لإدارة وضع أمان البيانات تعمل تلقائياً على اكتشاف المعلومات الحساسة، وتصنيفها، ومعالجة الثغرات والتعرضات مع تقديم أدلة جاهزة للتدقيق.
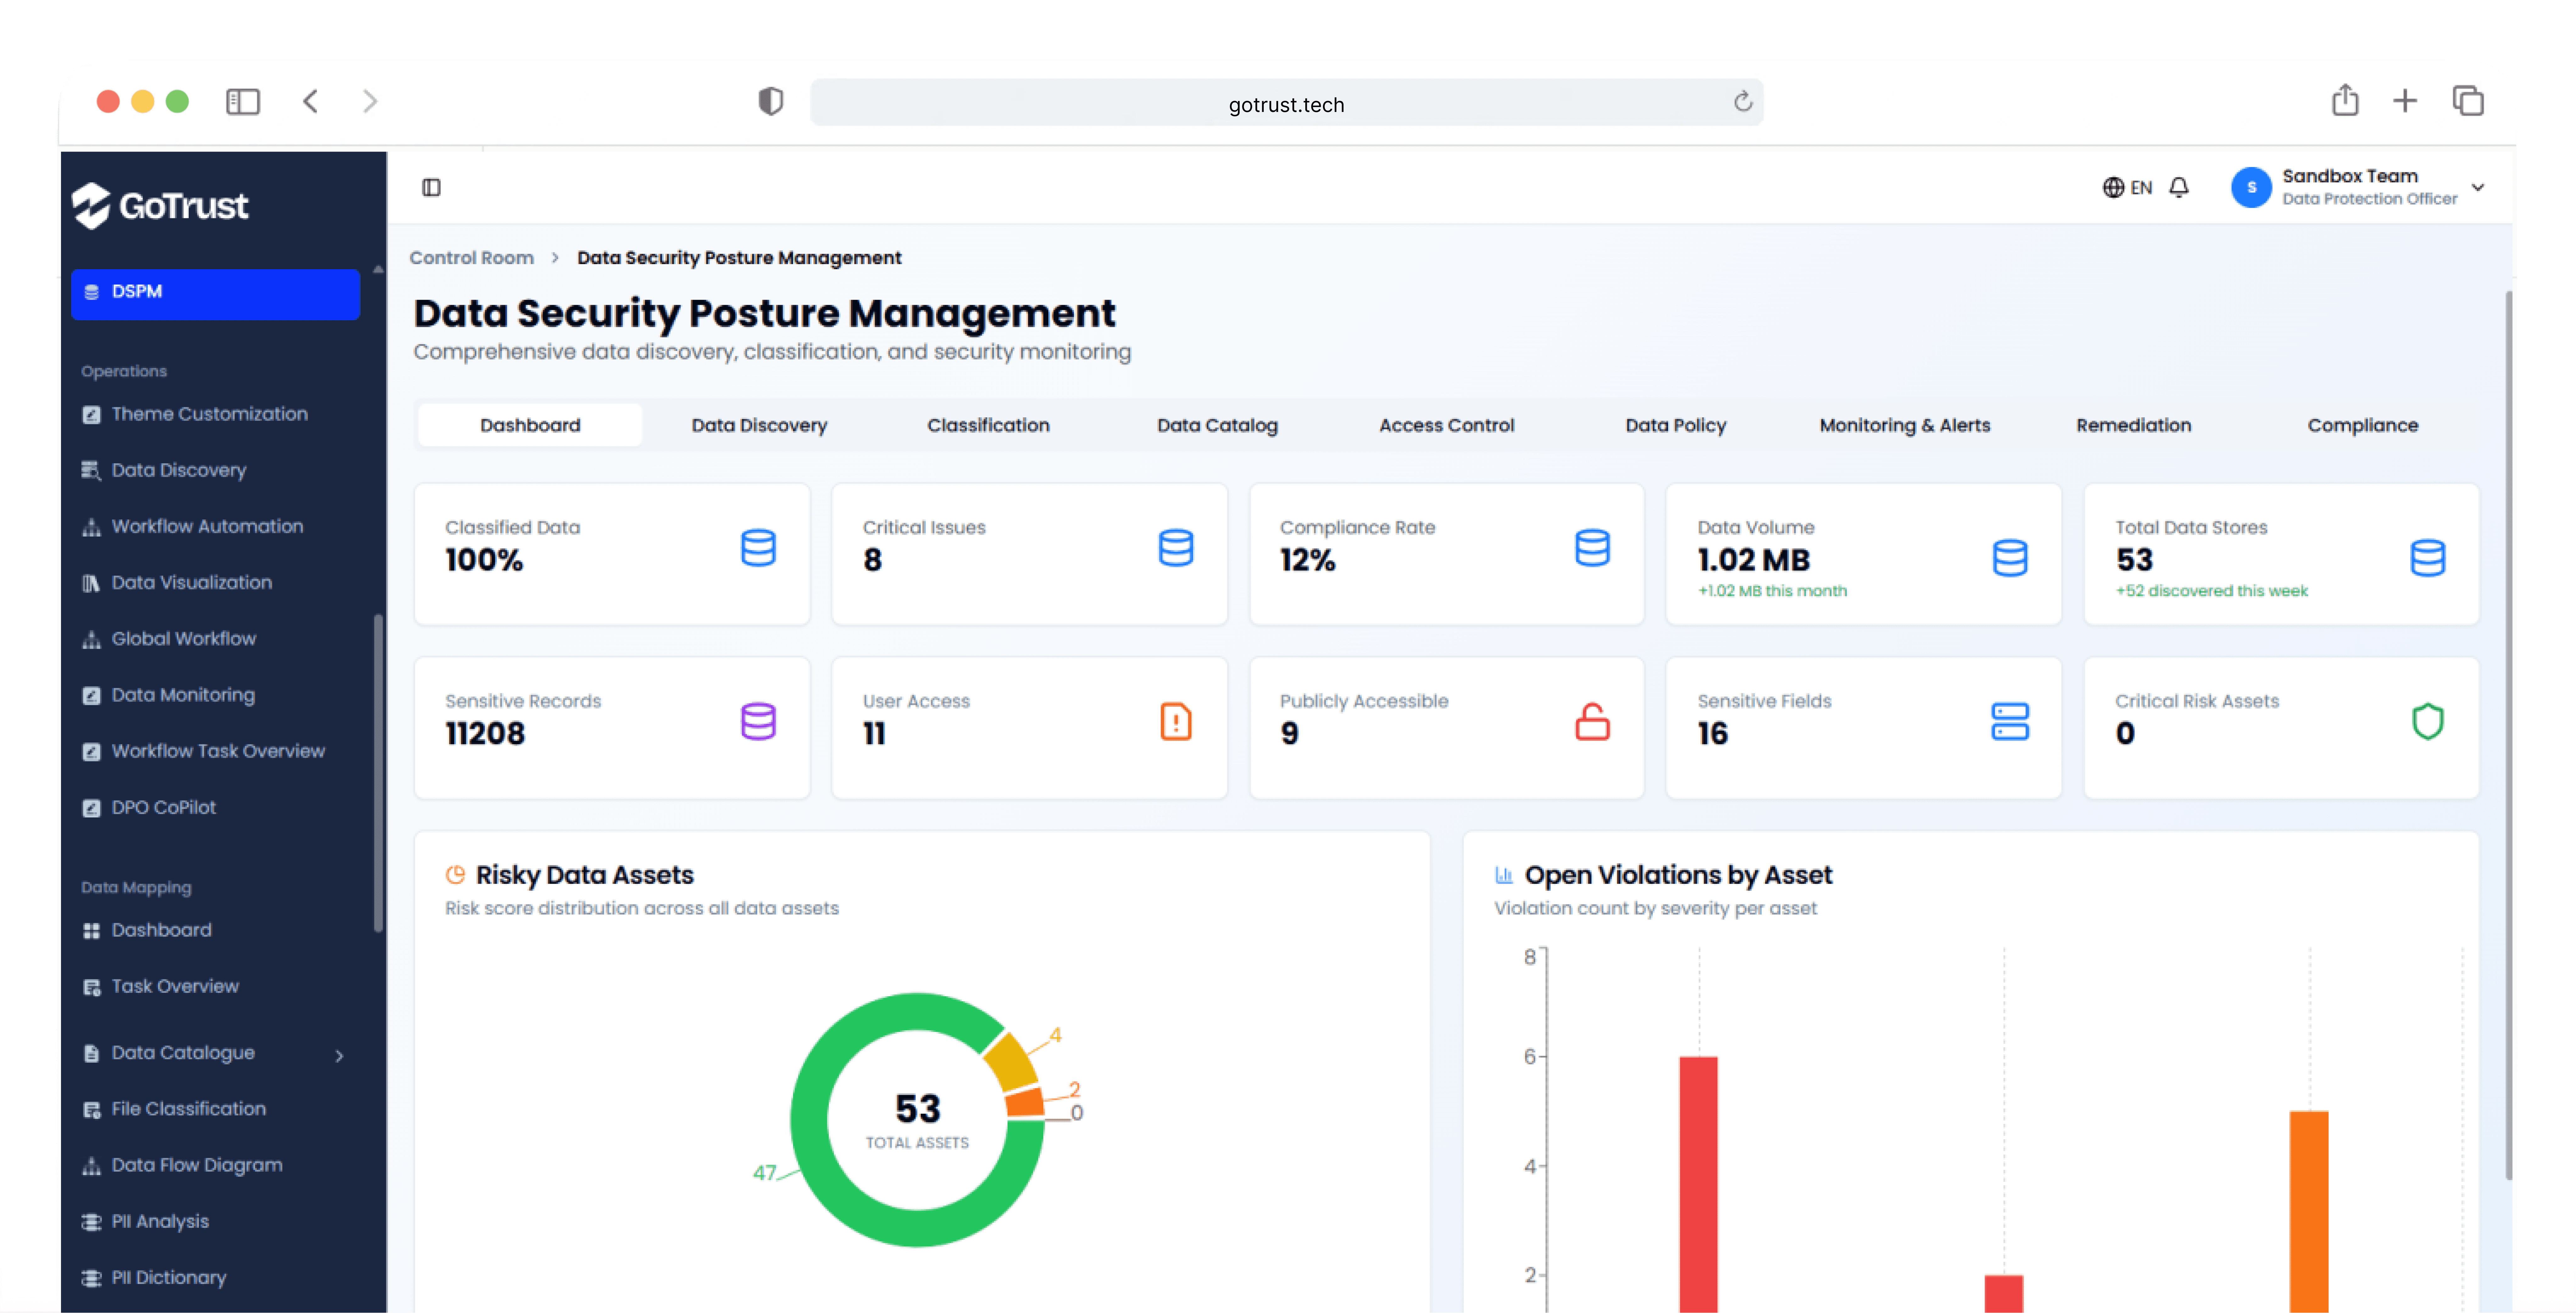
لماذا تكمن أهمية إدارة وضع أمان البيانات (DSPM)؟
أصبحت البيانات الآن موزعة عبر السحابة الهجينة وتطبيقات SaaS والأنظمة المحلية (on-prem). وبدون رؤية واضحة، تواجه المؤسسات مخاطر انتهاكات الامتثال والتهديدات الداخلية وتسريبات البيانات.
ما هي إدارة وضع الأمان للبيانات (DSPM)؟
إنه التخصص الذي يضمن معرفة المؤسسات بأماكن تواجد بياناتها الحساسة، وكيفية تدفقها، وكيفية فرض الضوابط المناسبة — دون إبطاء وتيرة الأعمال. وتعالج GoTrust هذا التحدي من خلال توحيد الرؤية الشاملة للبيانات، وإنفاذ الامتثال، والمعالجة التلقائية في منصة واحدة.
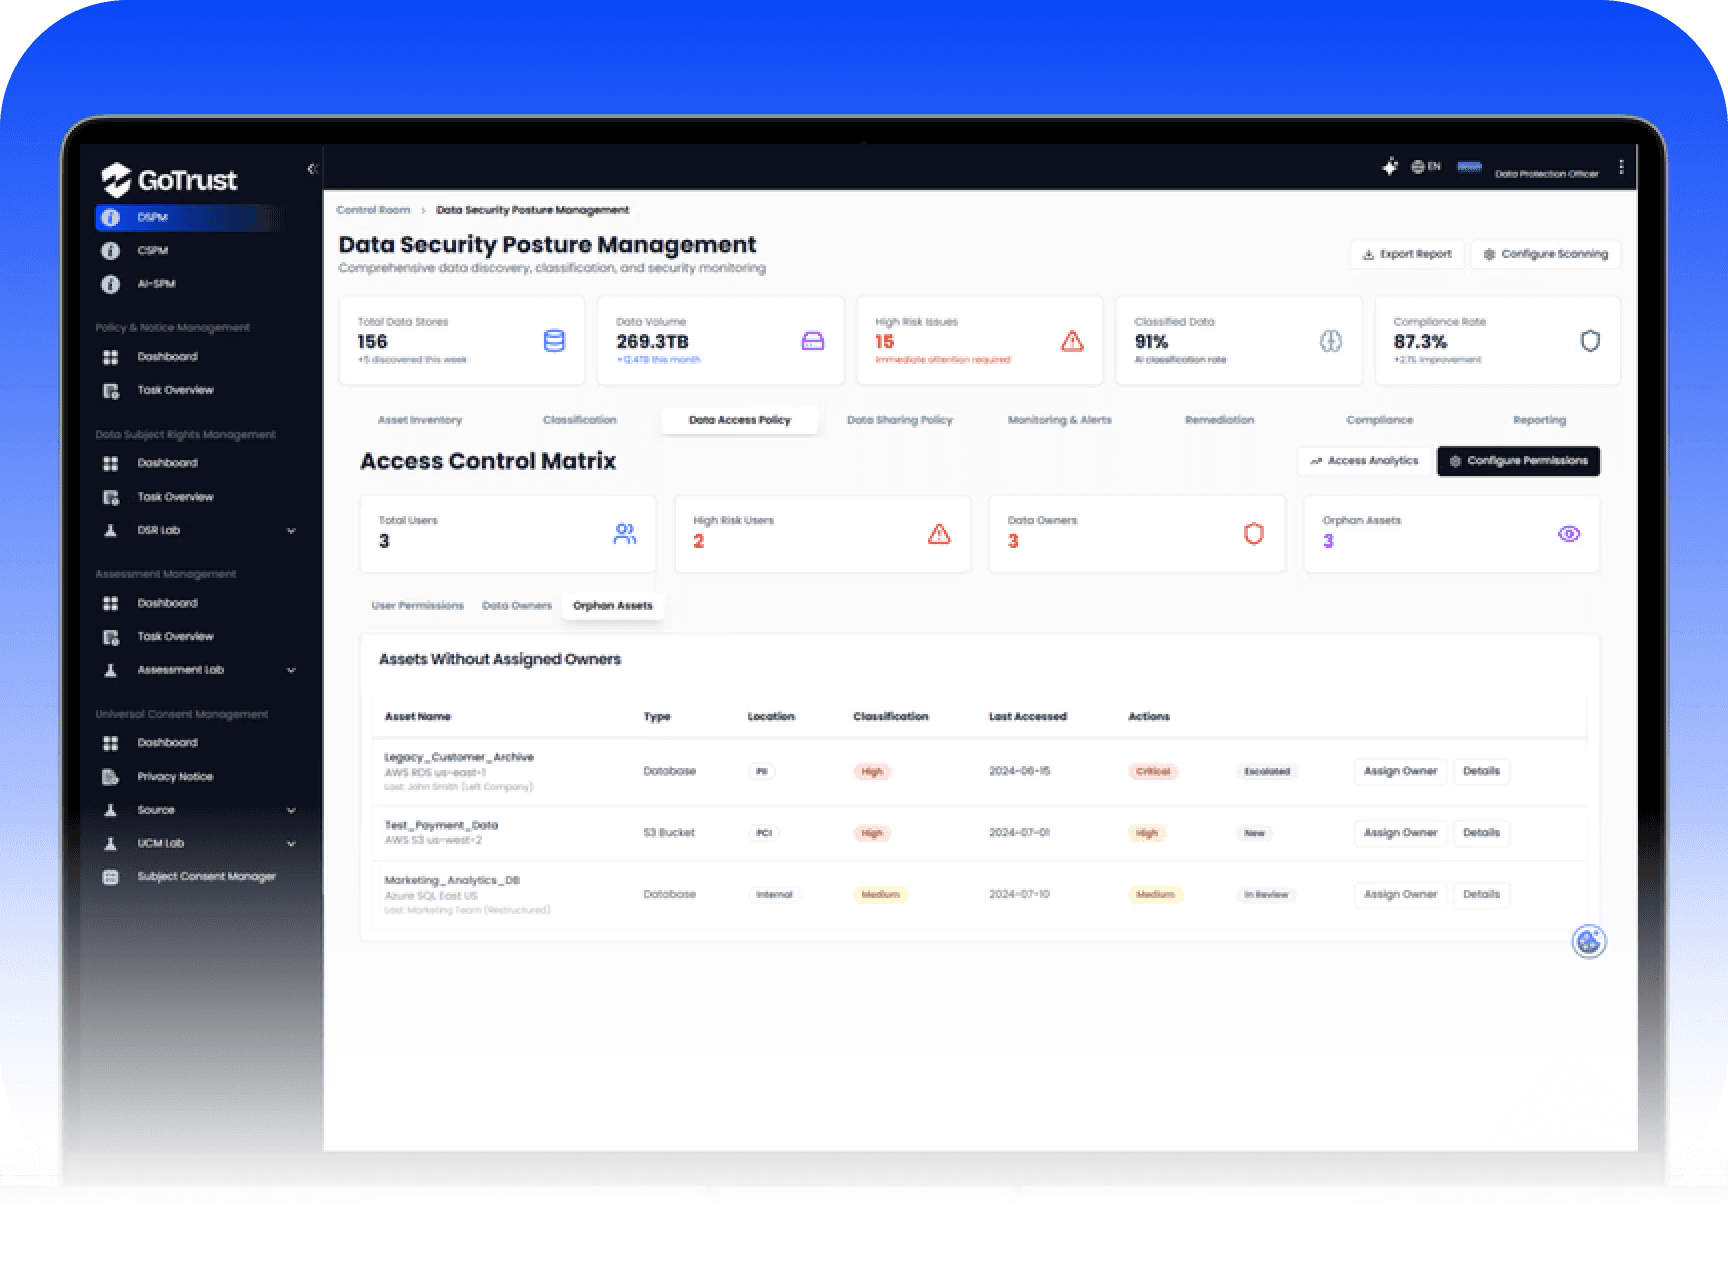
إدارة شاملة للحد من تعرض البيانات للمخاطر
تحكّم بشكل كامل في المشهد الشامل لبياناتك من خلال منصتنا الموحدة. اضمن الامتثال، وحدّ من المخاطر، وامنح مؤسستك القوة من خلال رؤية لا مثيل لها للبيانات وتحكّم مطلق بها.
٠١
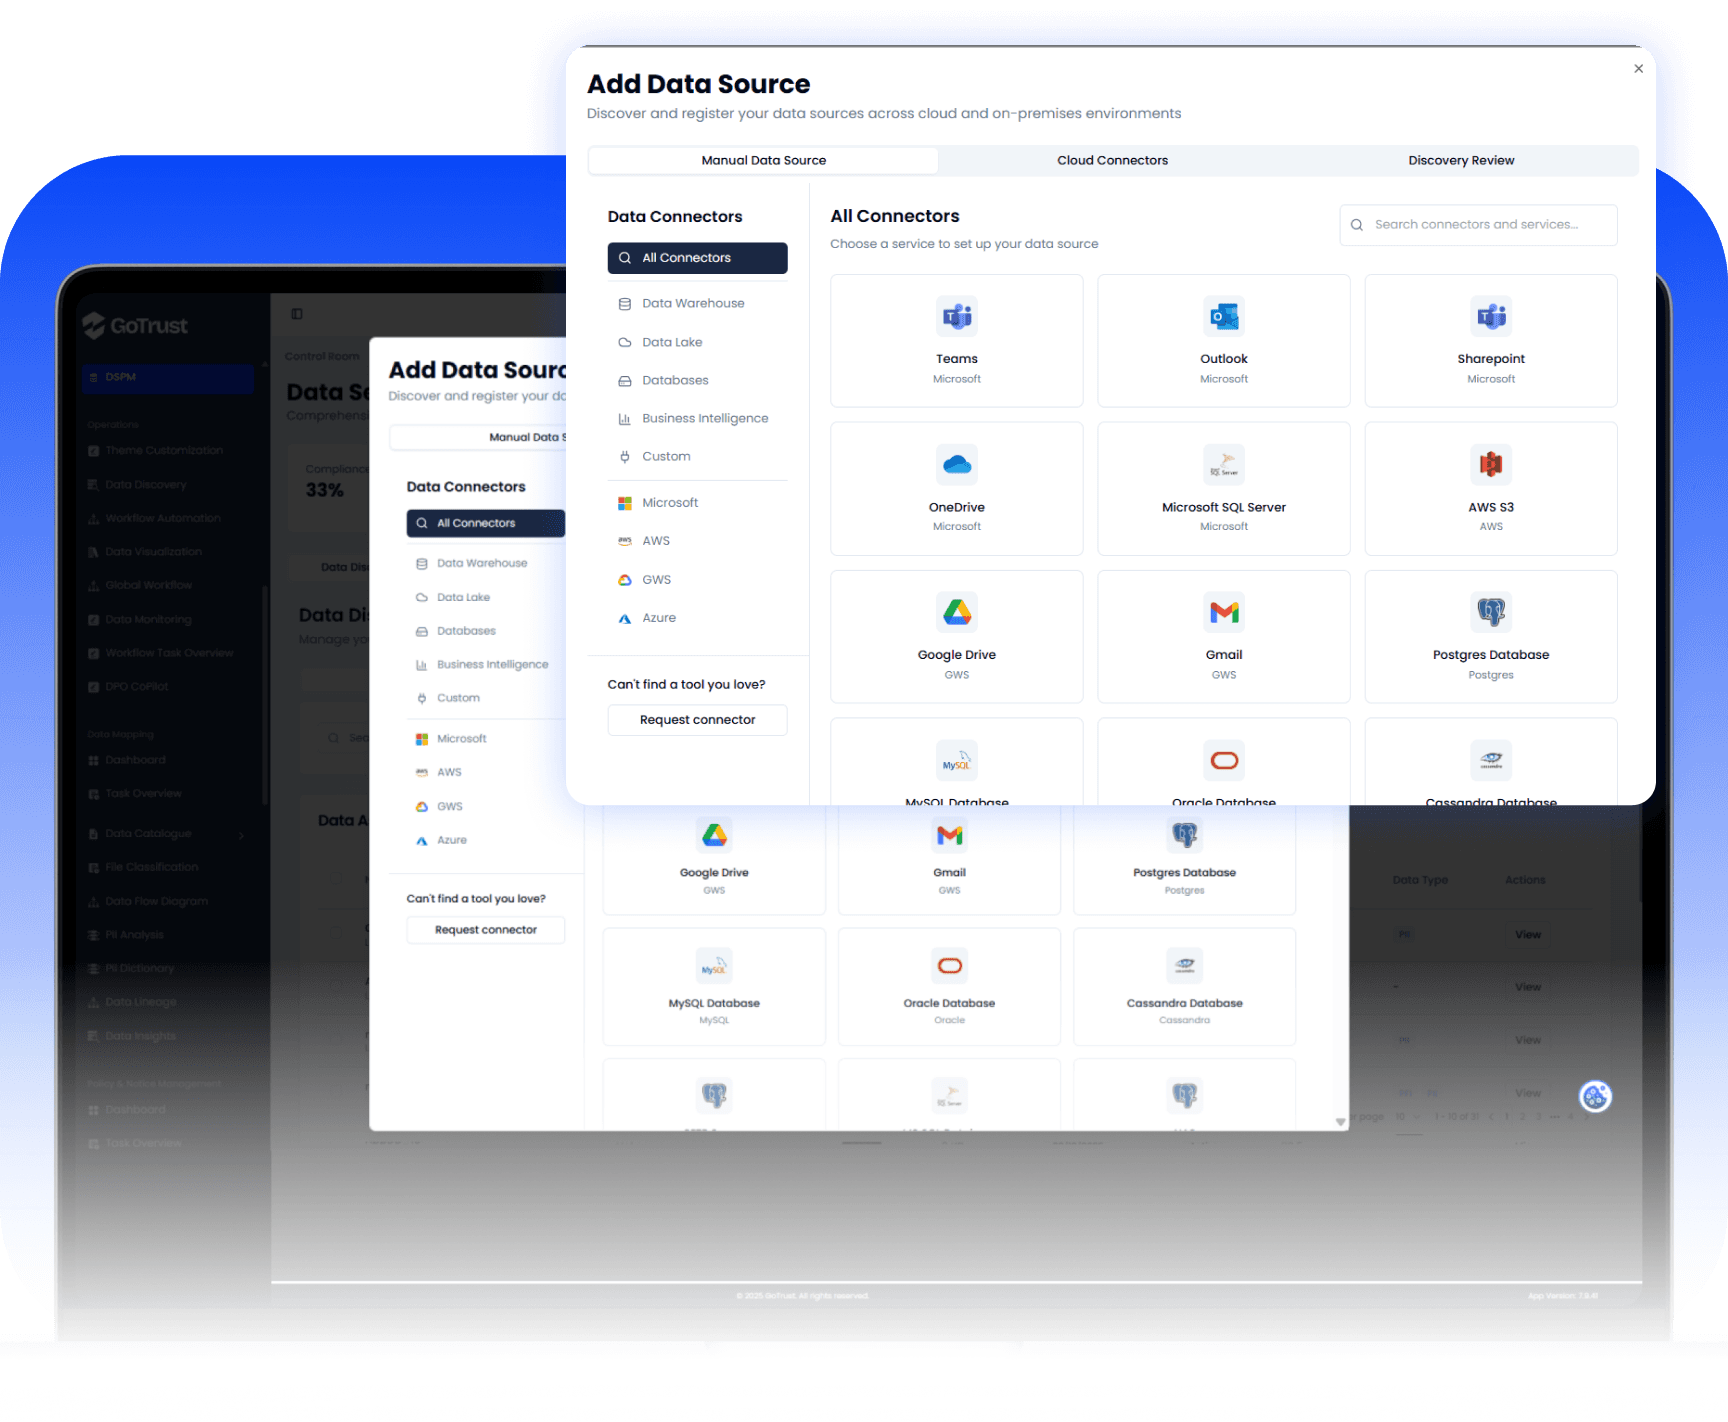
١. اكتشاف البيانات والرؤية الشاملة
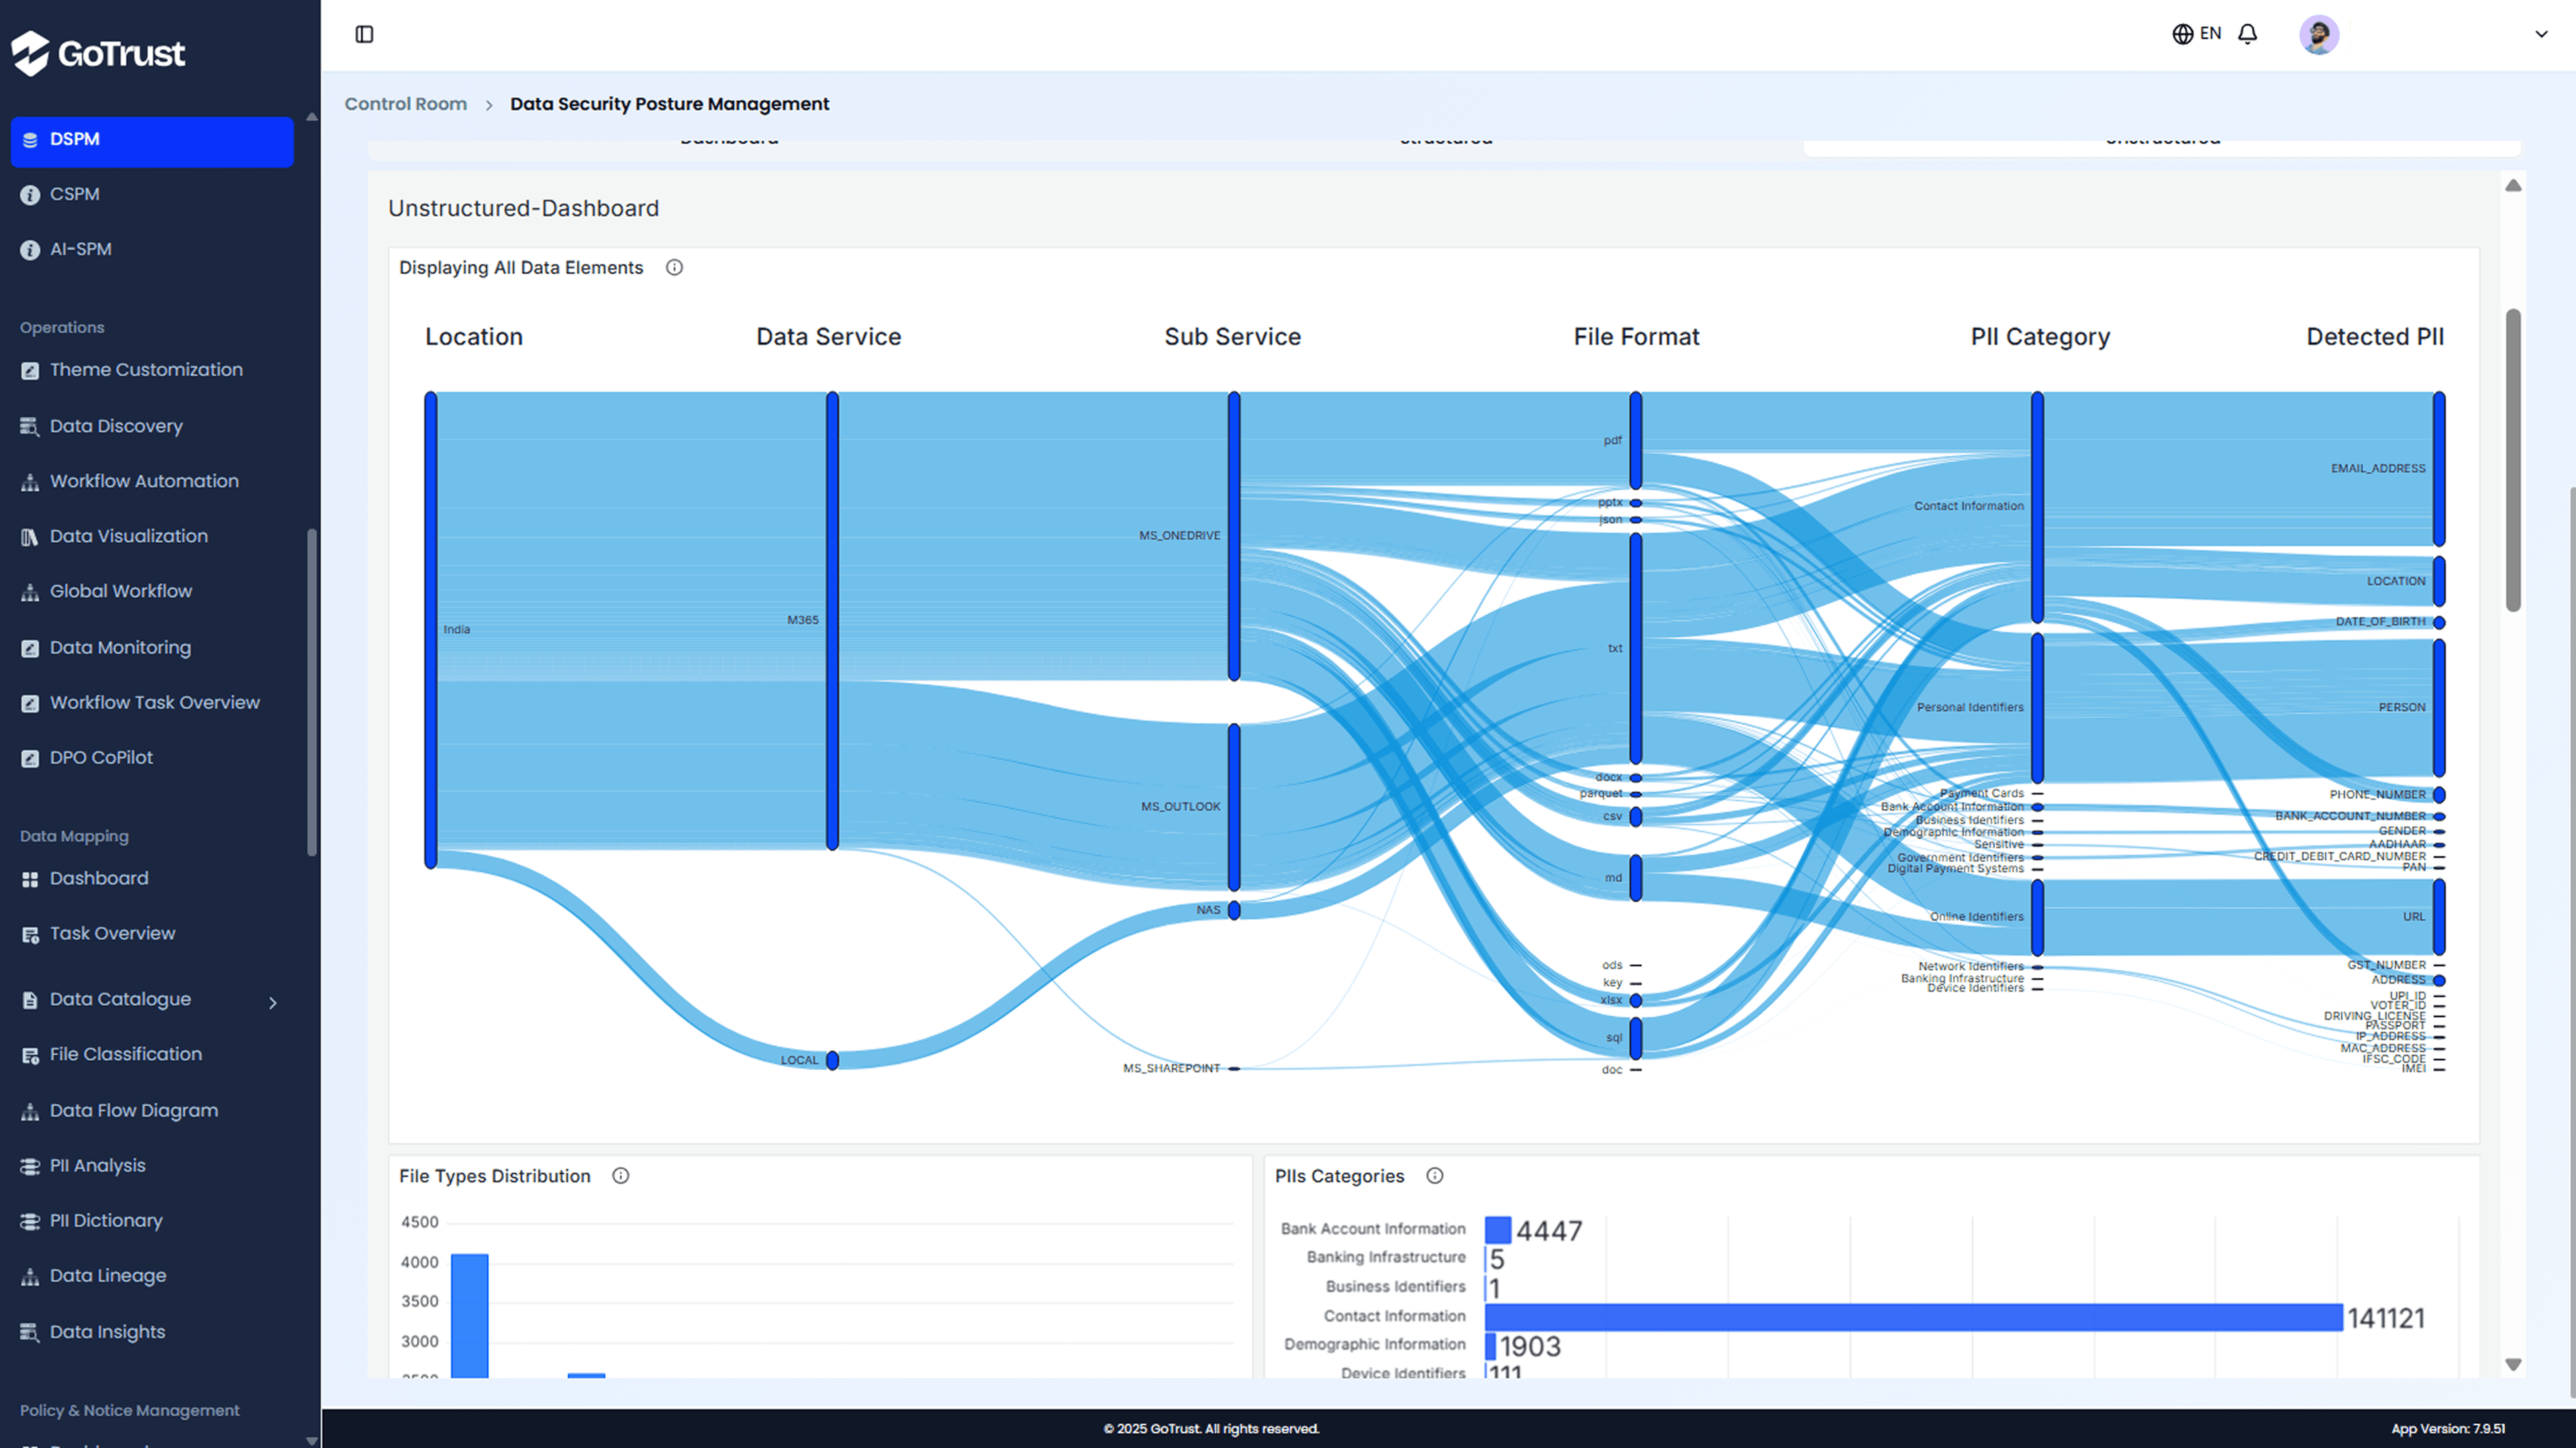
القدرة على الاكتشاف التلقائي للبيانات المنظمة وغير المنظمة عبر البيئات السحابية، والبرمجيات كخدمة (SaaS)، والبيئات المحلية، والهجينة.
يوفر جردًا كاملاً لأصول البيانات بما في ذلك مخازن البيانات غير المعتمدة أو غير المعروفة.
يضمن أن المؤسسات تعرف دائمًا مكان وجود البيانات الحساسة.
يُعد الاكتشاف المستمر أمرًا أساسيًا لأنه بدون وضوح الرؤية، لا يمكن إدارة المخاطر.
٠٢
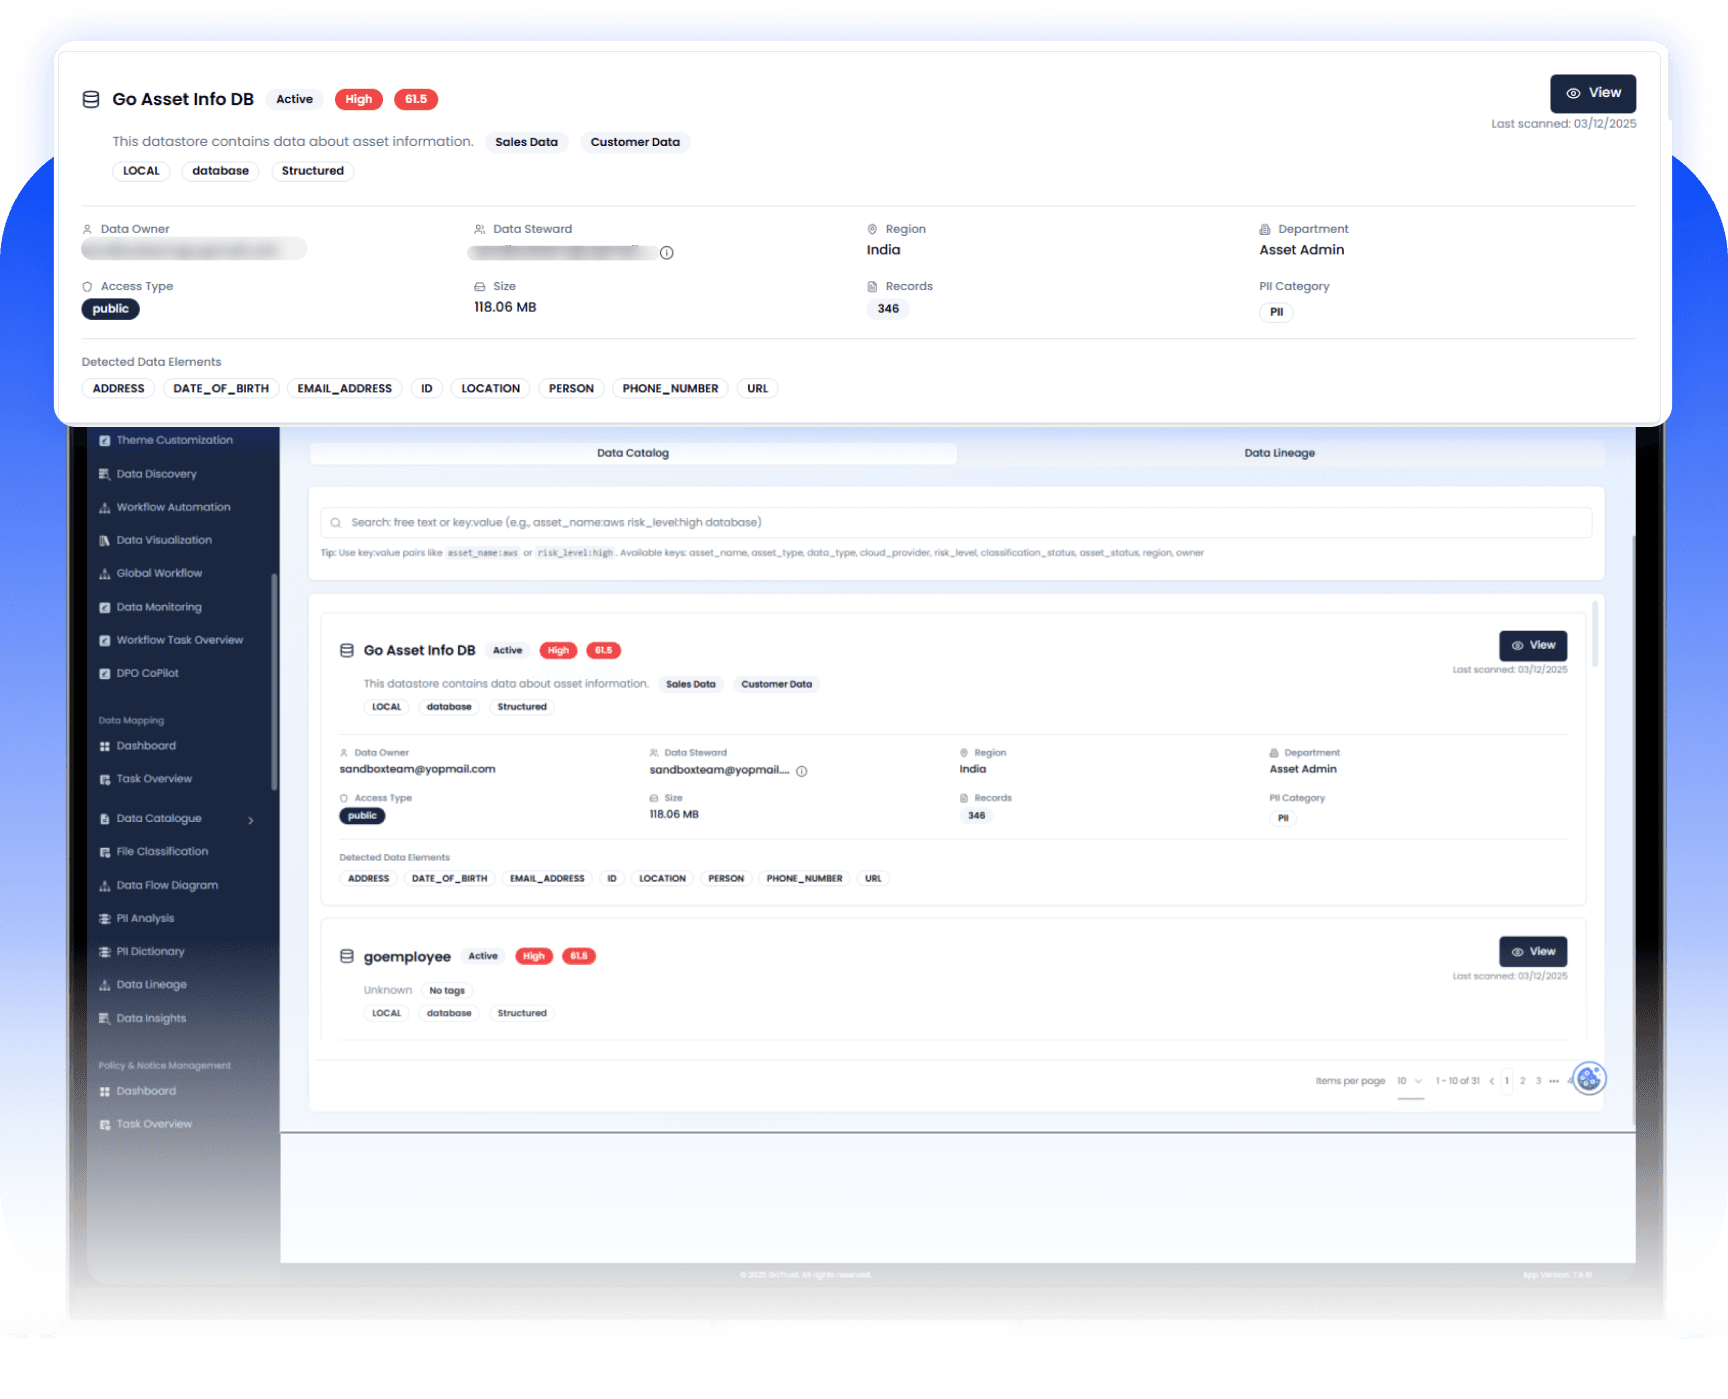
تصنيف البيانات الحساسة وفهم السياق
تصنيف البيانات بناءً على درجة الحساسية (معلومات تحديد الهوية الشخصية، بيانات بطاقات الدفع، المعلومات الصحية المحمية، البيانات المالية، الملكية الفكرية، وغيرها).
يُطبّق التوافق مع المعايير التنظيمية (مثل GDPR وHIPAA وPCI DSS وغيرها).
يستخدم التعلم الآلي أو اكتشاف الأنماط لتحسين الدقة وتقليل النتائج الإيجابية الزائفة.
يساعد في تحديد أولويات الحماية وفرض السياسات الصحيحة بناءً على مخاطر الأعمال والامتثال.
٠٣
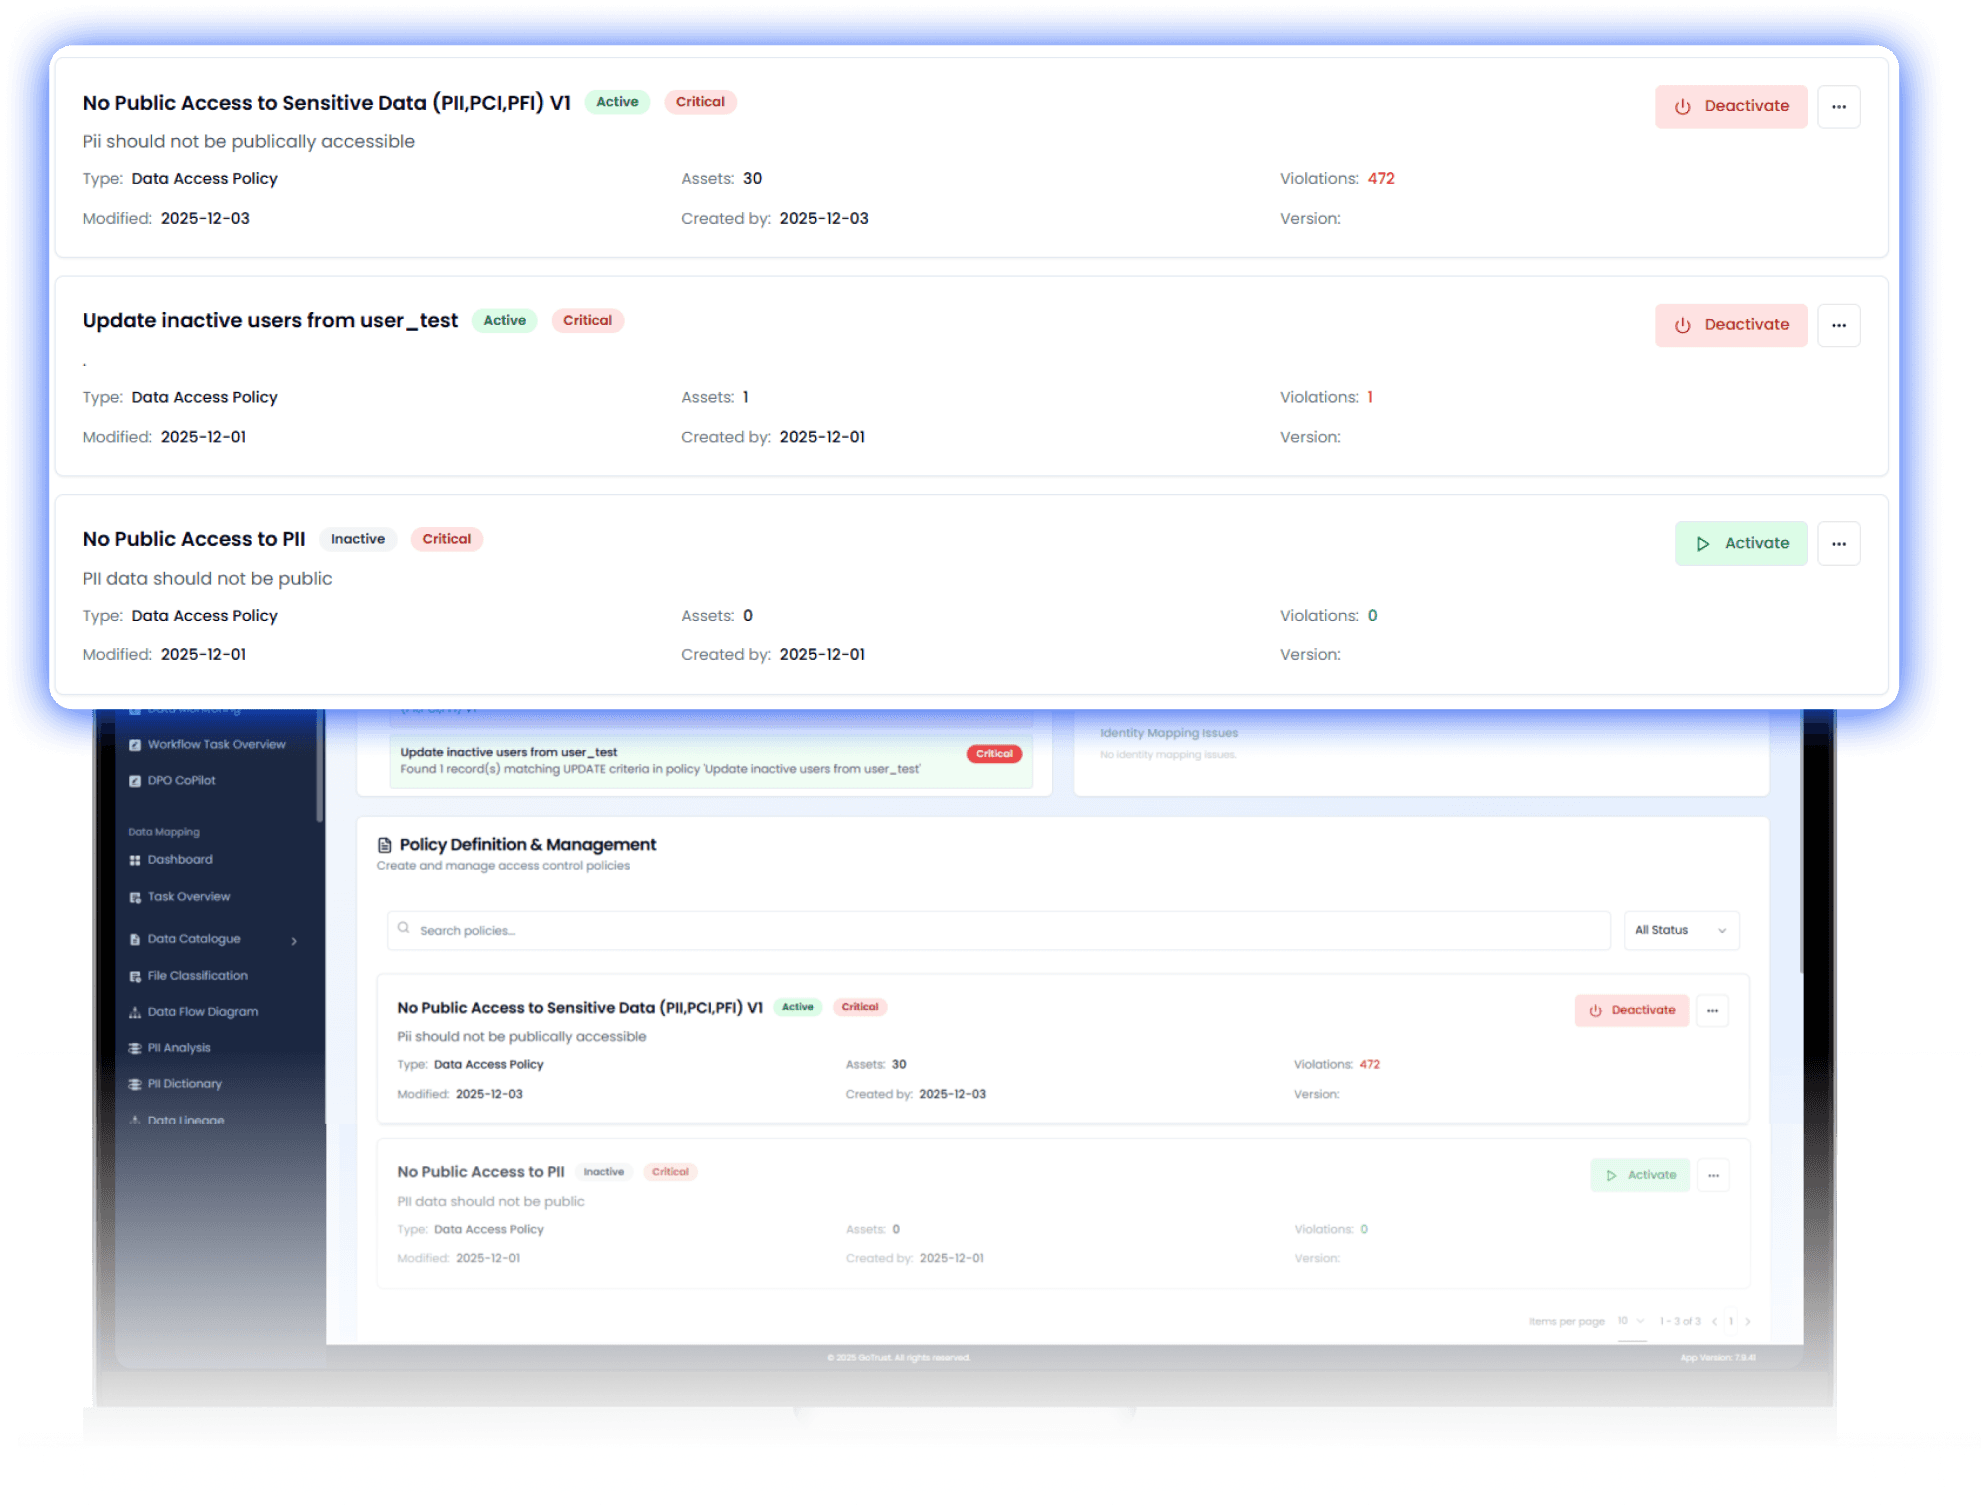
حوكمة الوصول وتحليل المخاطر
يُقيّم من لديه حق الوصول إلى البيانات وما إذا كان هذا الوصول مناسباً.
يكتشف المستخدمين ذوي الصلاحيات المفرطة، والتعرض العام غير المحمي، والأخطاء في الإعدادات.
يوفر تقييمًا للمخاطر استنادًا إلى الحساسية + التعرض + أنماط الاستخدام.
يمكّن من تطبيق مبدأ الحد الأدنى من الامتيازات ويقلل من مساحة سطح الهجوم عند حدوث الانتهاكات.
٠٤
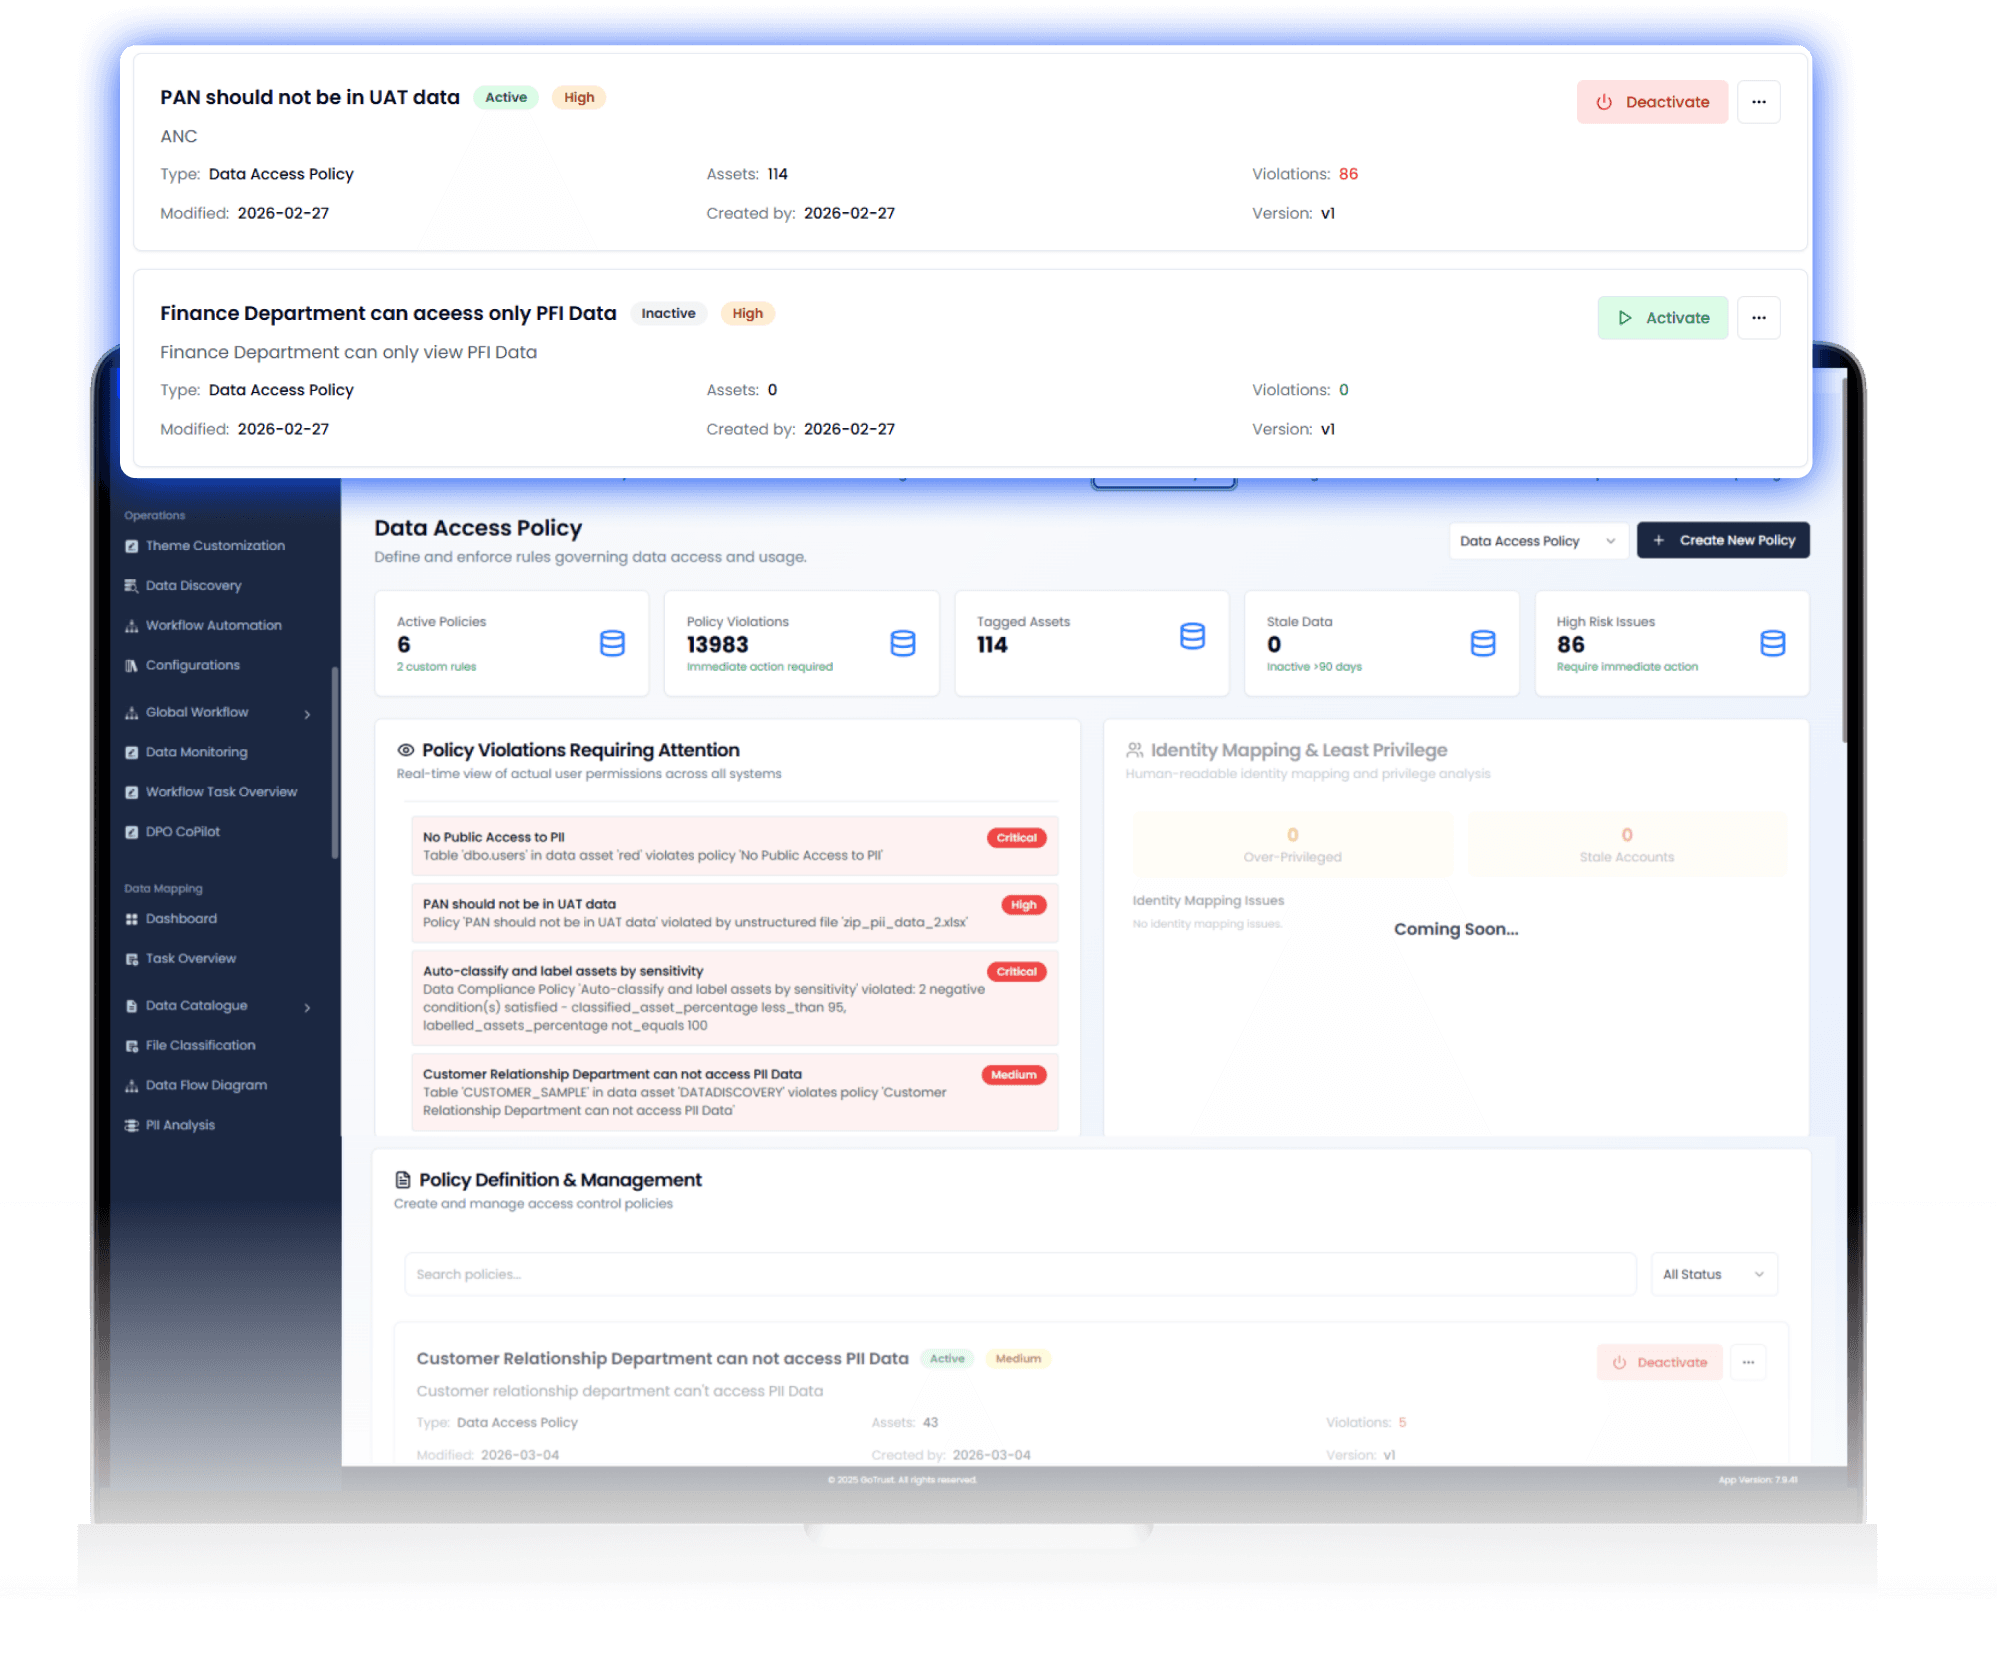
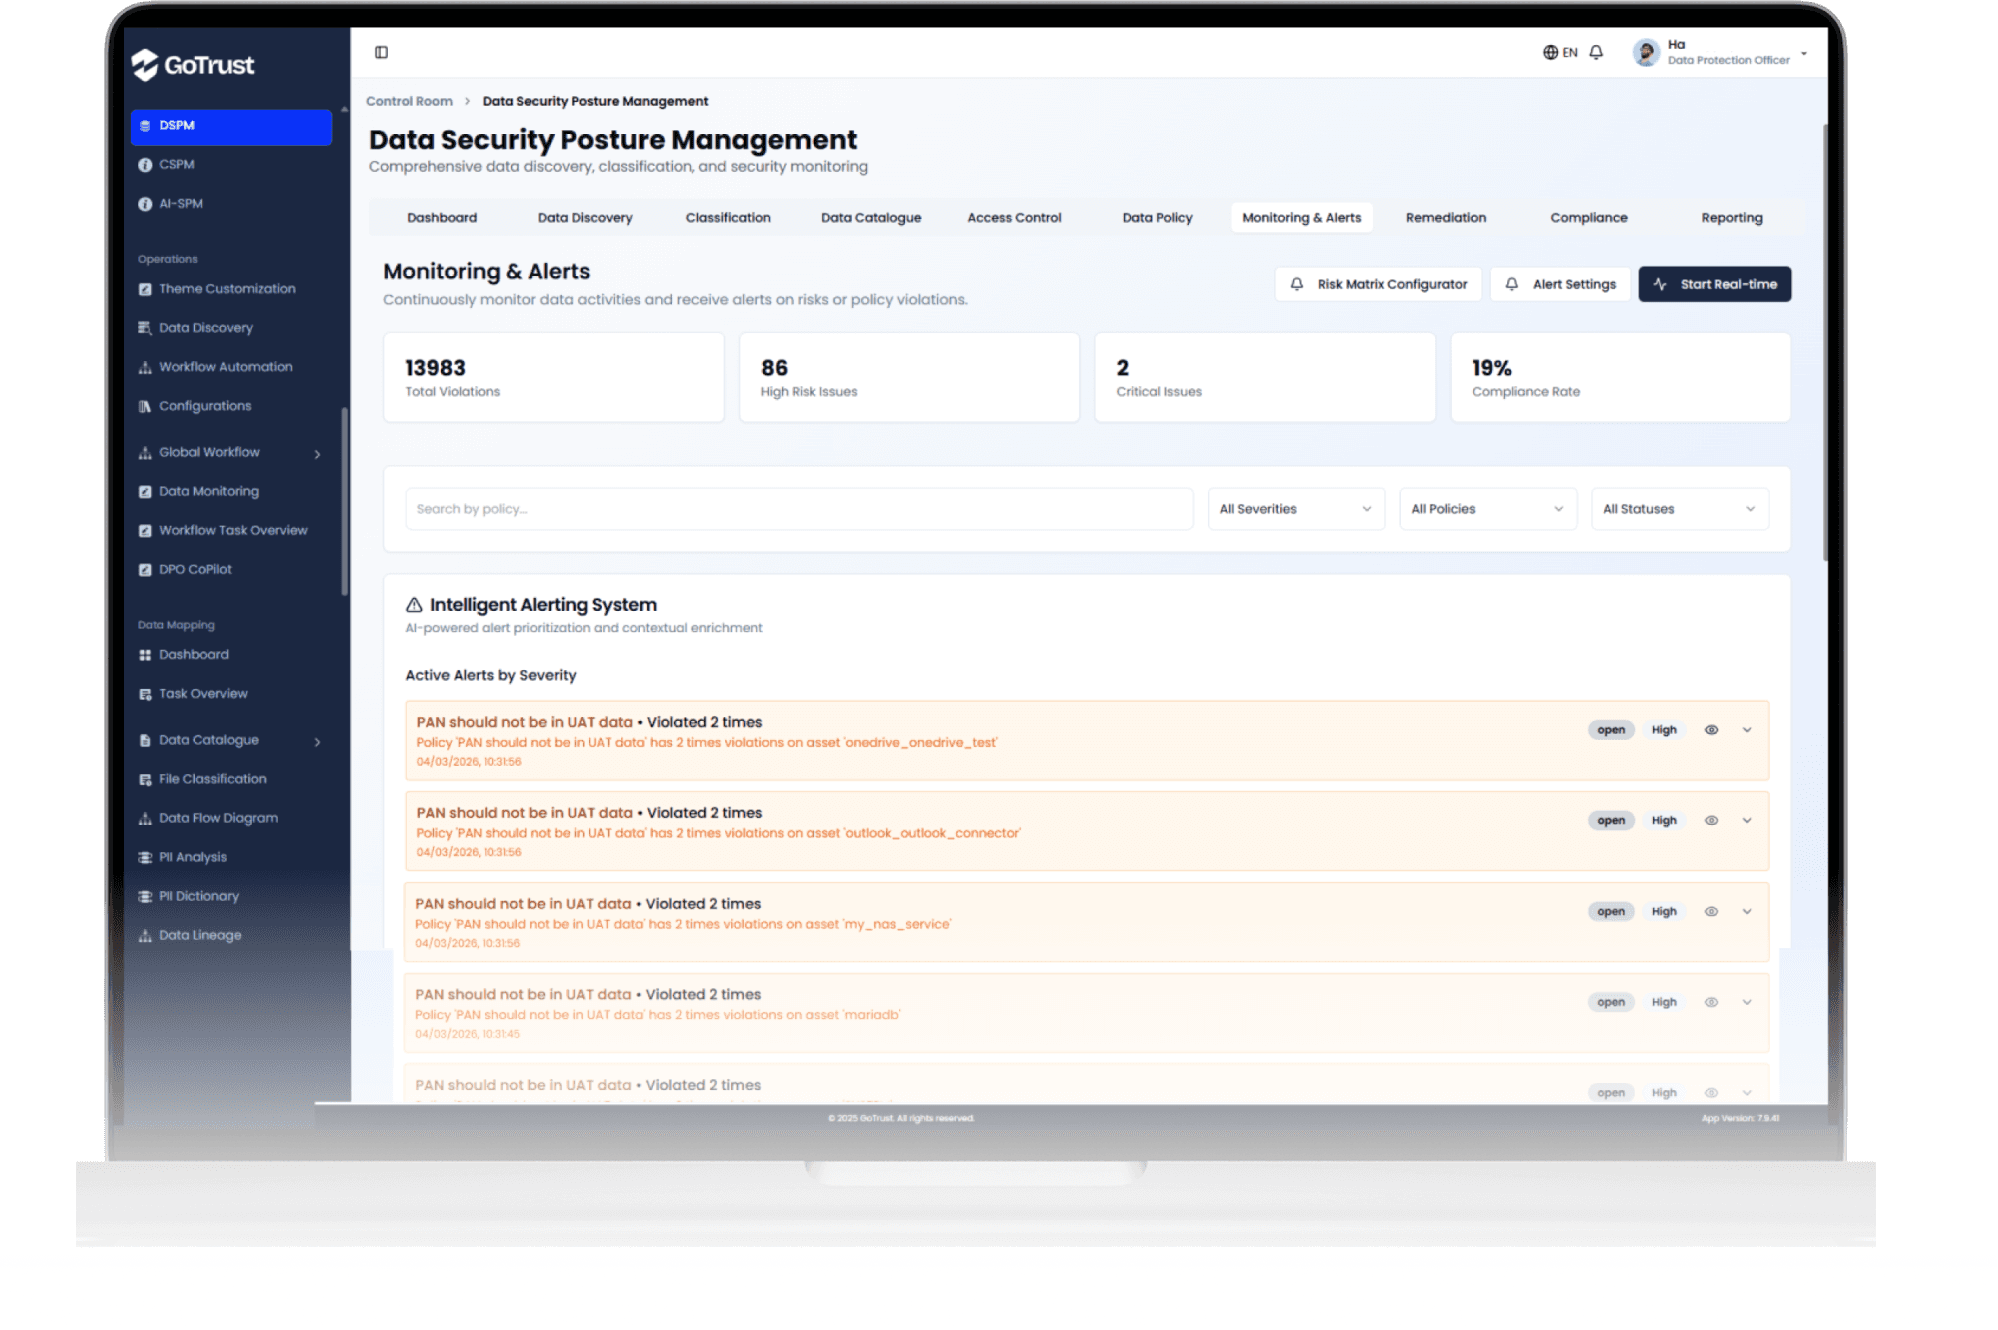
المراقبة والكشف والتنبيه المستمر
يتتبع حركة البيانات، وسلوك الوصول إليها، وانتهاكات السياسات في الوقت الفعلي.
يكتشف الأنشطة غير الطبيعية، أو أنماط الوصول المشبوهة، أو التهديدات الداخلية.
يتكامل مع أنظمة SIEM، وDLP، وبيئات مراقبة الأمان.
يحول إدارة وضع أمان البيانات (DSPM) من أداة تدقيق دورية إلى طبقة تحكم أمني في الوقت الفعلي.
05
المعالجة الآلية وفرض السياسات
يوفر إجراءات معالجة قابلة للتنفيذ مثل إلغاء الوصول، أو التشفير، أو حجب البيانات، أو مهام سير عمل الحذف.
يتيح الاستجابة الآلية أو القائمة على سير العمل للثغرات في الوضع الأمني.
يدعم إعداد تقارير الامتثال والجاهزية للتدقيق.
يعزز قيمة الأعمال من خلال تقليل الجهد اليدوي ومعالجة المخاطر بشكل أسرع
التفعيل التشغيلي والتعاون:
دمج الحوكمة في منظومة الأعمال
تجاوز مجرد الاكتشاف. فعّل حوكمة البيانات من خلال مسارات عمل تشمل مختلف الفرق، والتكامل السلس مع بنيتك التحتية الحالية للأمن وتكنولوجيا المعلومات.
سير العمل والتعاون


التعاون بين الفرق: تسهيل التعاون بين الفرق من خلال لوحات المعلومات المشتركة، وتعيين المهام، والتعليق على الانتهاكات لمالكي البيانات، وفرق الأمان، وعمليات تكنولوجيا المعلومات.
تكامل سير العمل التلقائي: دمج عمليات الحوكمة بسلاسة مع أدوات الأمان الحالية لديك من خلال تكامل سير العمل المؤتمت مع أدوات ITSM/SOAR مثل ServiceNow وJira، مما يتيح إنشاء التذاكر تلقائيًا للانتهاكات، وتعيين المالك، وتحديثات الحالة.
الاختبار والنشر
بيئة المعاينة (Sandbox): استخدم بيئة اختبار تجريبية (Sandbox) لمحاكاة تغييرات السياسة بأمان، واختبار تعريفات معلومات التعريف الشخصية (PII) الجديدة، والتحقق من صحة إجراءات المعالجة التلقائية قبل نشرها في بيئة الإنتاج.
الامتثال وإعداد التقارير: أدلة جاهزة للتدقيق
حافظ على الامتثال المستمر من خلال إنشاء أدلة جاهزة للتدقيق لا يمكن إنكارها للجهات التنظيمية والمدققين الداخليين.
تخطيط إطار عمل الامتثال
Service Agreement Summary This agreement is made between NovaTech Solutions ("Provider") and Skybridge Enterprises ("Client") on March 15, 2025. The Provider agrees to deliver customized AI-driven data solutions, including predictive analytics and automated reporting, to the Client for a duration of 12 months. Key Terms:
عرض متطلبات العمل
عرض قائمة الانتهاكات بحسب متطلبات الامتثال للأعمال، مما يجعل عمليات التدقيق والتقارير التنظيمية أكثر سهولة ومباشرة.
توليد الأدلة
إنشاء أدلة جاهزة للتدقيق تلقائيًا في سجلات السياسات والانتهاكات والمعالجة، مما يوفر إثباتًا غير قابل للتغيير لأنشطة الامتثال وتدابير تخفيف المخاطر لكل قرار وإجراء يُتخذ على المنصة.
أدلة جاهزة للتدقيق
لماذا تختار أمان البيانات GoTrust DSPM؟
ميزات شاملة لتأمين البيانات الحساسة
نهج يعتمد على البيانات أولاً
احمِ البيانات الحساسة، وليس البنية التحتية فحسب
تحديد الأولويات بناءً على المخاطر
ركّز على المخاطر الأكثر أهمية
التعاون بين الفرق
فرق الخصوصية والأمان والبيانات تعمل معاً
بيئة اختبار تجريبية
بيئة آمنة ومعزولة لاختبار سياسات الحوكمة وسير عمل الاكتشاف.
أدلة جاهزة للتدقيق
السياسات والانتهاكات وسجلات المعالجة مجهزة للجهات التنظيمية
إن GoTrust ليست مجرد أداة أخرى، بل هي منصة DSPM لإدارة وضع أمان البيانات التي تُمكّن المؤسسات من تجاوز الأمان التفاعلي نحو المرونة الاستباقية.
اكتشف كل ما ابتكرناه خصيصاً من أجلك
من الأدوات الذكية إلى ميزات التصميم السلسة، صُممت كل التفاصيل لتجعل تجربتك أكثر سلاسة، وسرعة، وتأثيراً.
رؤية فورية لتمدد البيانات غير المنضبط
اكتشاف أسرع للمخاطر ومعالجتها الفورية
حوكمة مركزية عبر بيئات السحابة والبرمجيات كخدمة (SaaS)
تقارير مخصصة لمجلس الإدارة تُترجم الموقف الأمني إلى قيمة تجارية
أهم المزايا
تحقيق قيمة الأعمال من خلال الأمان والامتثال
حماية أقوى
امنع تسرب البيانات باستخدام أمان DSPM وتحديد الأولويات بناءً على المخاطر.
امتثال أسرع
حزم أدلة قابلة للتصدير للائحة العامة لحماية البيانات (GDPR)، وقانون التأمين الصحي (HIPAA)، ومعيار أمان بطاقات الدفع (PCI DSS)، ومعيار ISO 27001، وقانون حماية البيانات الشخصية الرقمية الهندي (DPDPA)، وغيرها الكثير.
تقليل المخاطر
قلّص مساحة الهجوم بسرعة من خلال التخلص من البيانات الخفية والمعرّضة للخطر بشكل مفرط.
الكفاءة التشغيلية
تتكامل مهام سير العمل المؤتمتة مع أدوات إدارة خدمات تكنولوجيا المعلومات (ITSM) وأدوات التنسيق والأتمتة والاستجابة الأمنية (SOAR) مثل ServiceNow وJira.
من يستخدم GoTrust DSPM
قادة الأمن، وفرق تكنولوجيا المعلومات، وخبراء الامتثال الذين يعملون على حماية البيانات الحساسة.
كبار مسؤولي أمن المعلومات وقادة الأمن السيبراني
الوضع الأمني اللحظي، والعائد على الاستثمار، وتقارير جاهزة لمجلس الإدارة.
مسؤولو حماية البيانات وفرق الخصوصية
الإشراف على الامتثال مع أدلة التدقيق.
فِرق البيانات والسحابة
صلاحيات وصول مناسبة ومناطق بيانات آمنة ومنظمة.
مالكو التطبيقات
حواجز أمان وضوابط دون إبطاء وتيرة الإنجاز.
عمليات الدمج
واجهات برمجة تطبيقات مبنية مسبقاً مع
أكثر من 300 نظام وتطبيق ونموذج
مركز معرفة GoTrust
ابقَ على اطلاع بأحدث الرؤى والتحديثات ووجهات نظر الخبراء حول خصوصية البيانات والامتثال والثقة الرقمية.


الأسئلة الشائعة
كيف يختلف DSPM عن DLP أو CSPM؟
هل سيؤدي ذلك إلى إبطاء سير عمل المستخدمين؟
هل يمكننا إنشاء سياسات مخصصة؟
كيف تضمن المساءلة؟
ماذا عن تحديد نطاق الوصول؟
تحدّث إلى خبرائنا
احجز جلسة مع فريقنا لتتعرّف على كيفية دمج GoTrust لإدارة الموافقات، وأتمتة الخصوصية، وأمن وضعية البيانات (DSPM)، والحوكمة في منصة امتثال ذكية واحدة.