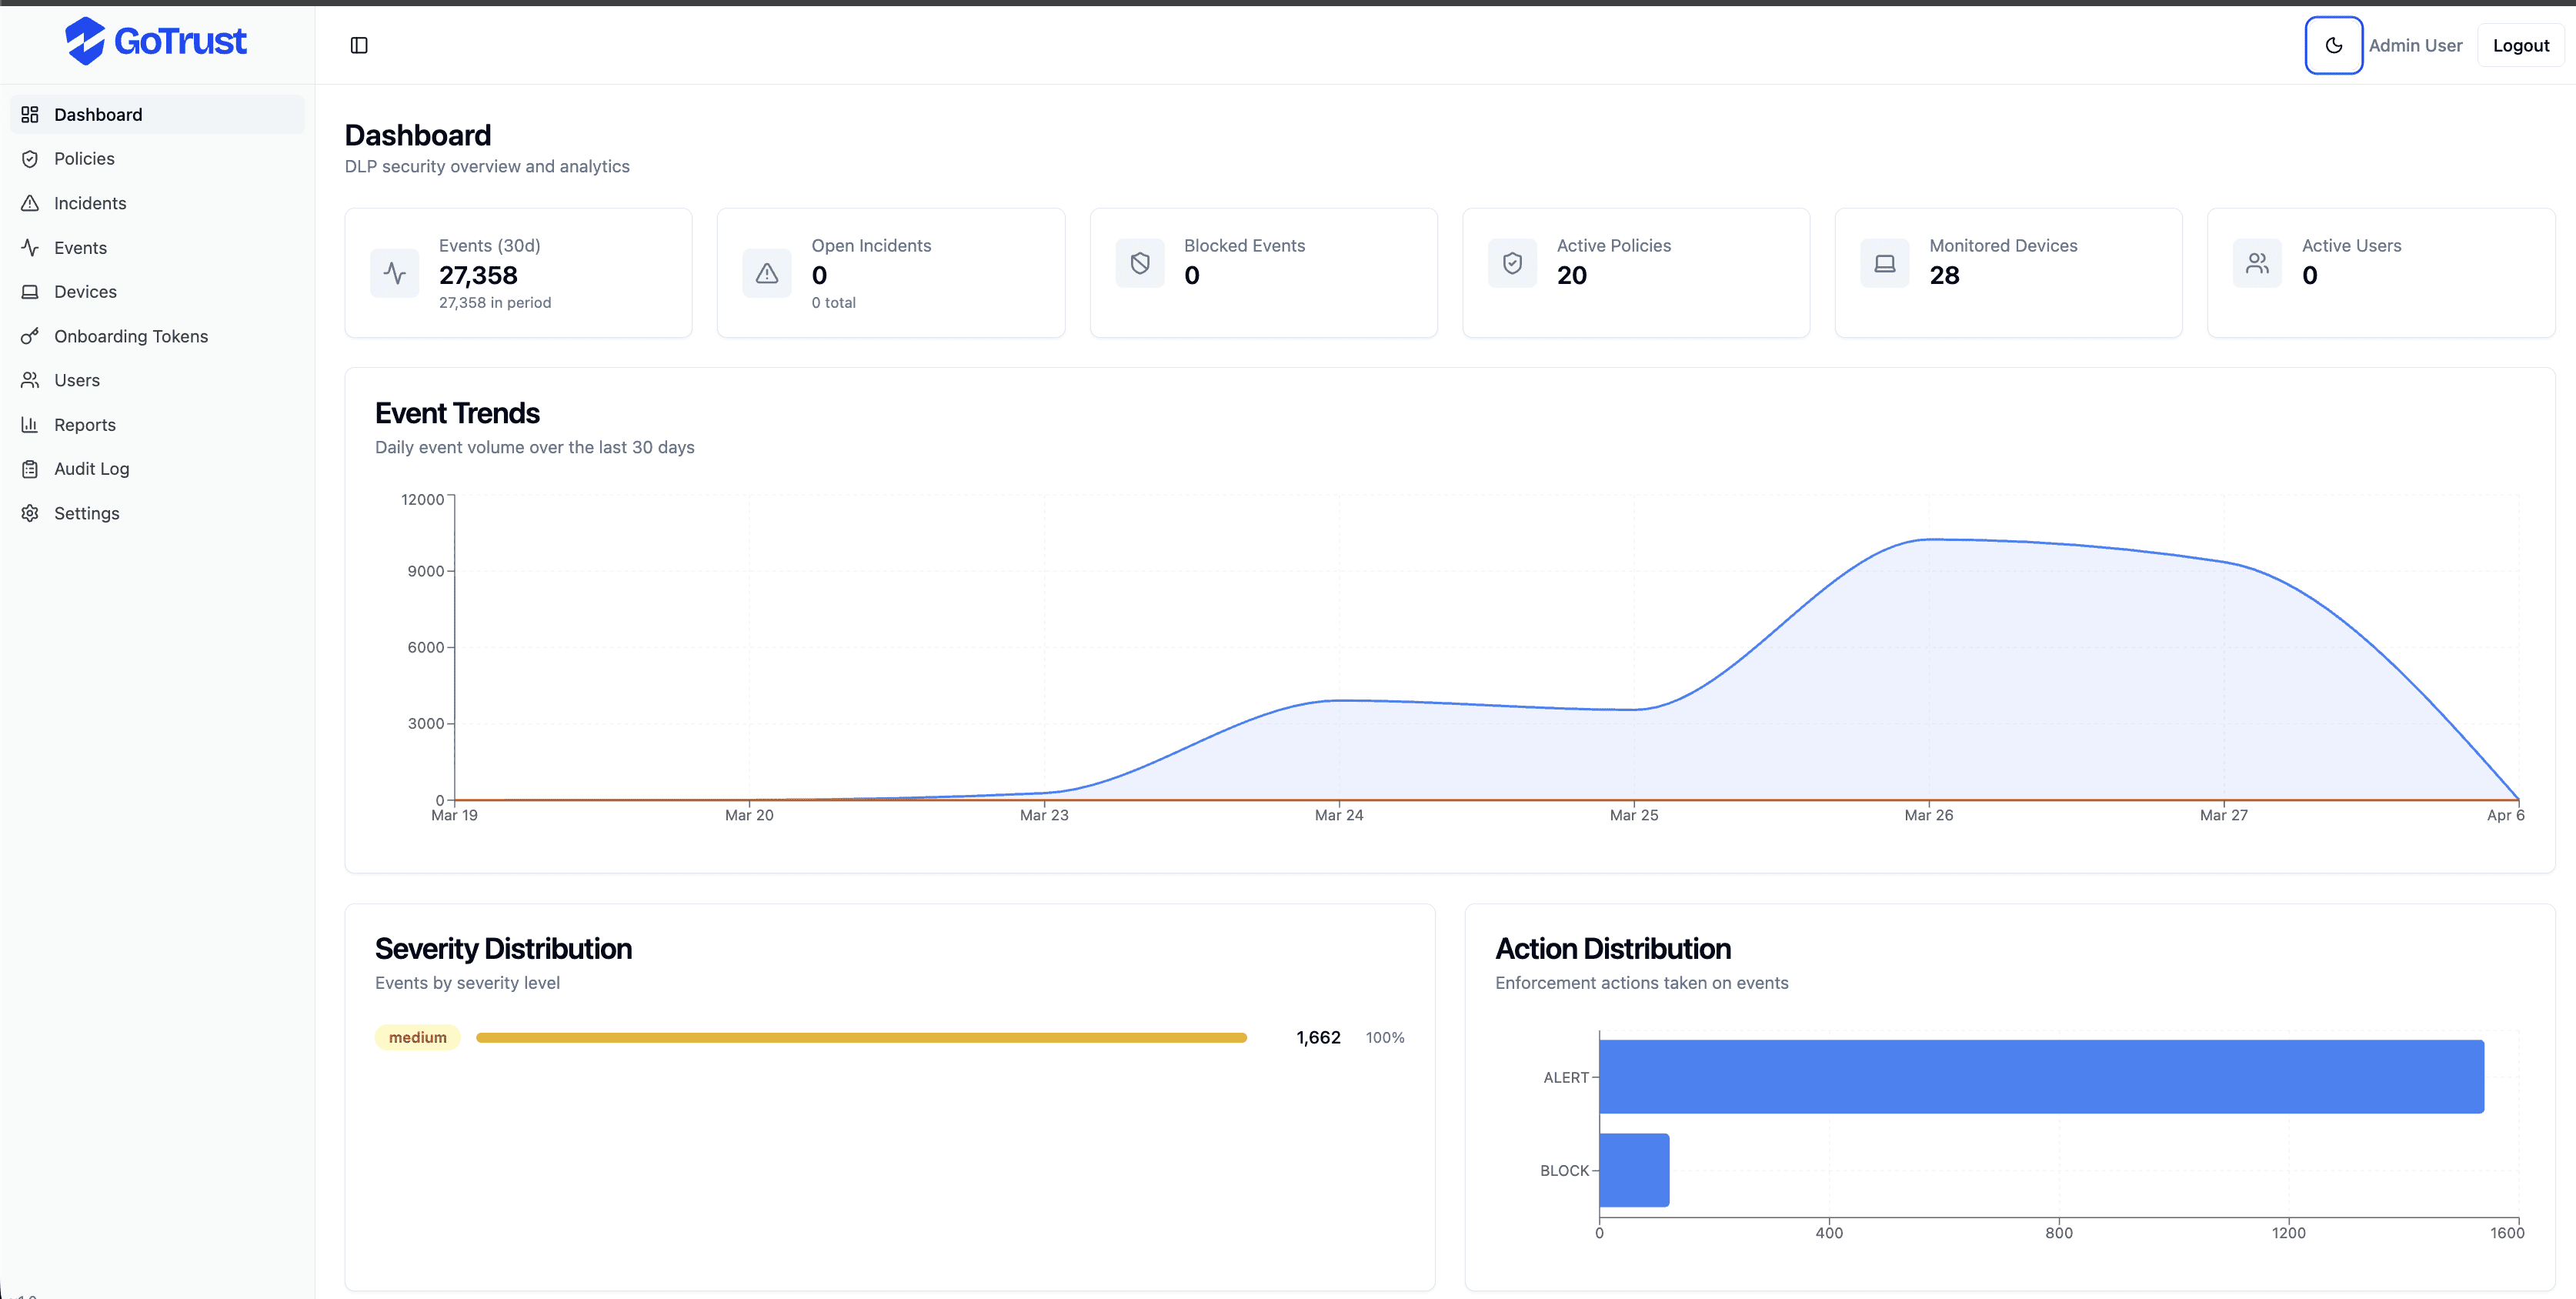
مراقبة تسرب البيانات الحساسة ومنعه عبر نقاط النهاية وعمليات نقل الملفات وجميع القنوات — معززة بآليات اكتشاف وضوابط ذكية قائمة على السياسات.
https://www.gotrust.tech
0٪
0٪
دقة الاكتشاف
<0ملي ثانية
<0ملي ثانية
إنفاذ السياسة
100°
100°
تغطية القناة
انعدام الثقة (Zero-Trust)
هيكلية السياسات
تسريب واحد قد يكلفك كل شيء
تتحرك البيانات الحساسة باستمرار — عبر رسائل البريد الإلكتروني، ومحركات أقراص USB، وعمليات الرفع إلى السحابة، وتطبيقات SaaS، والآن أدوات الذكاء الاصطناعي. لا يمكن لمحيطات الأمان التقليدية مواكبة ذلك. يتمركز GoTrust DLP في قلب تدفقات بياناتك، حيث يراقب، ويصنف، ويفرض السياسات — بصمت، وباستمرار، وعلى نطاق واسع.
سواء كان الأمر يتعلق بنسخ معلومات التعريف الشخصية (PII) الخاصة بعميل إلى جهاز شخصي أو لصق بيانات مالية سرية في روبوت دردشة، فإن GoTrust DLP يرصدها، ويحظرها، ويسجلها قبل حدوث أي ضرر.
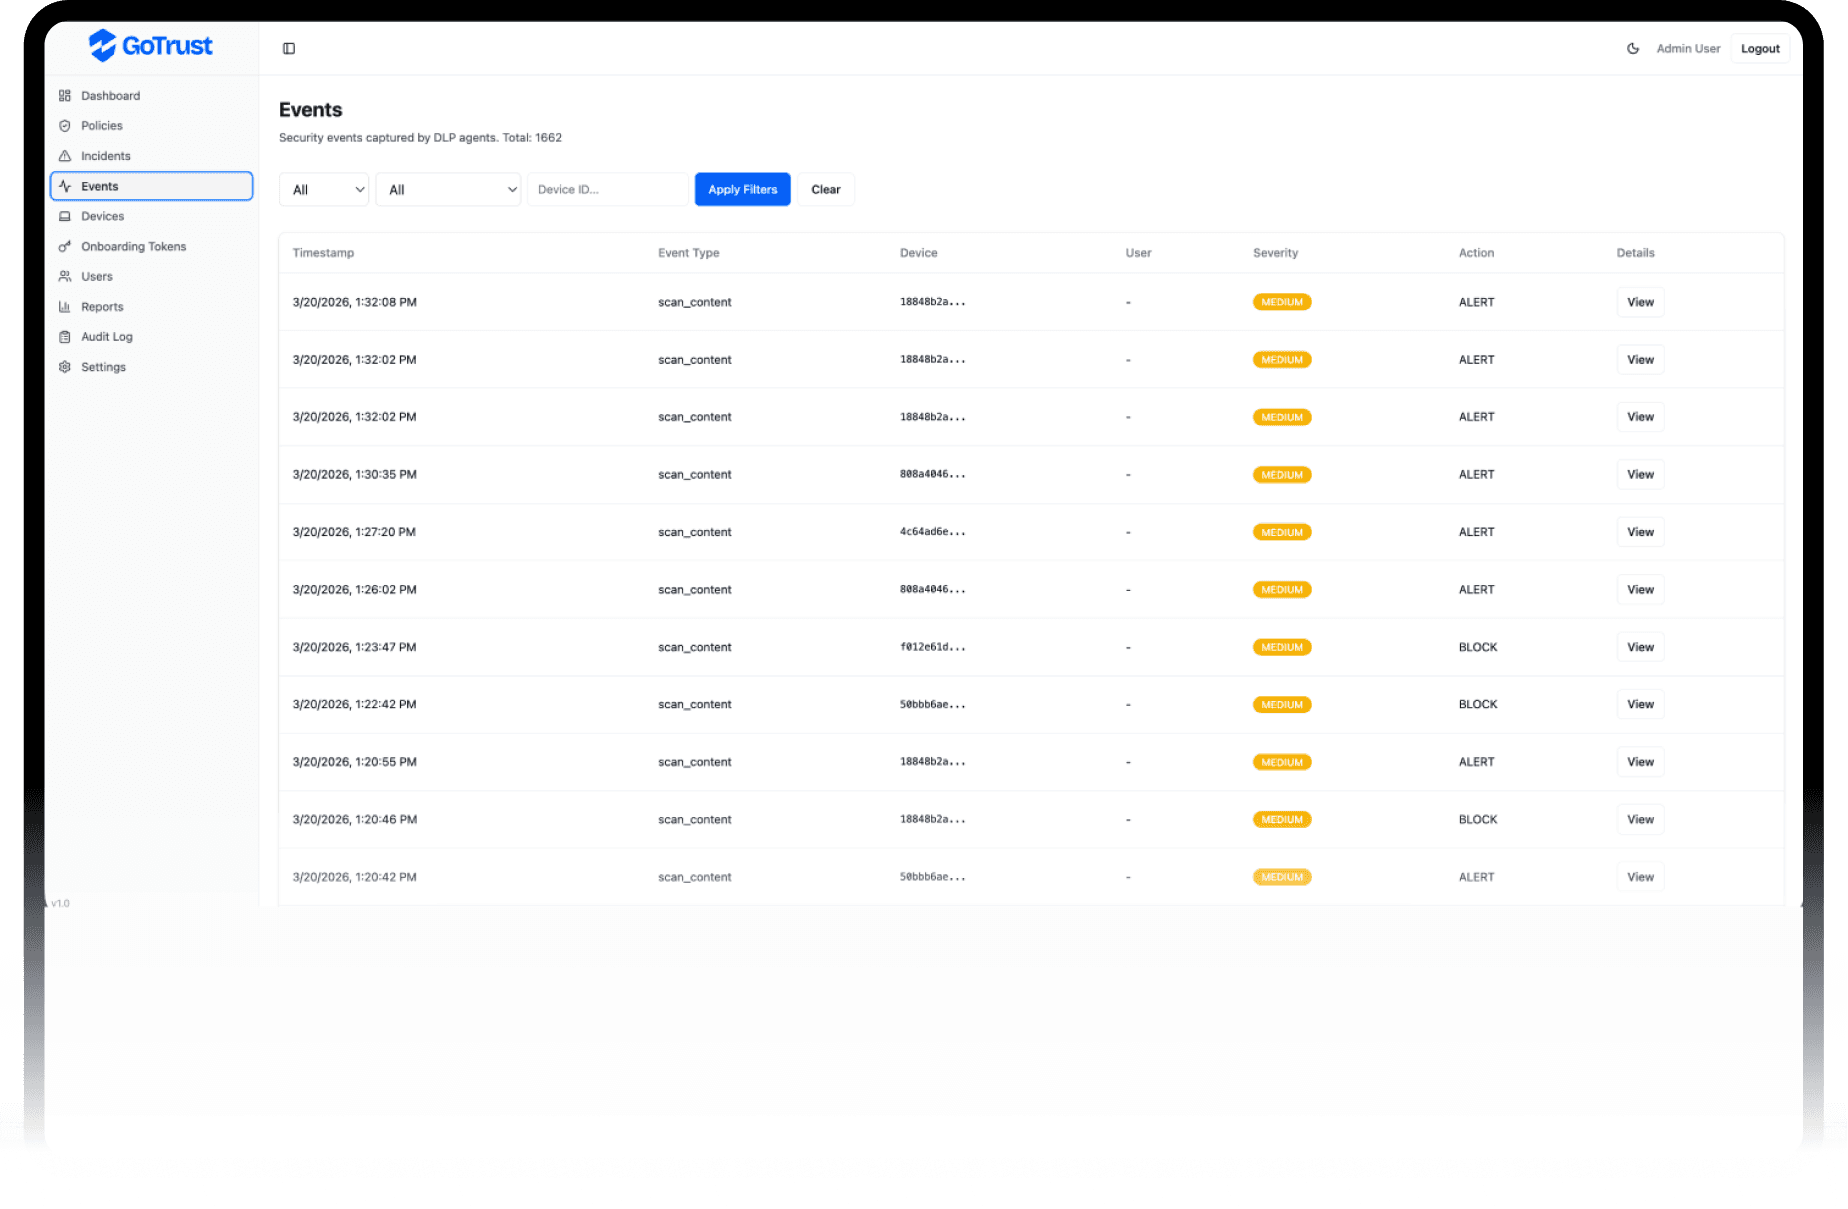
كيف يعمل نظام GoTrust لمنع فقدان البيانات (DLP)
يعمل GoTrust DLP عبر أربع مراحل مستمرة — بدءاً من الاكتشاف وحتى فرض الإجراءات والتحقيق في الوقت الفعلي.
اكتشف
فحص وتصنيف البيانات الحساسة أثناء تخزينها واستخدامها ونقلها — عبر نقاط النهاية وخوادم الملفات والسحابة وتطبيقات SaaS. يدعم معلومات التعريف الشخصية (PII)، والمعلومات الصحية المحمية (PHI)، ومعايير PCI-DSS، والملكية الفكرية، وأنواع البيانات المخصصة.
شاشة
فحص فوري عبر البريد الإلكتروني، والويب، ووحدات USB، والطباعة، والحافظة، وعمليات نقل الملفات، وتطبيقات المراسلة، وأدوات الذكاء الاصطناعي. مسار تدقيق كامل مع بيانات وصفية سياقية.
فرض
طبّق سياسات دقيقة قائمة على الأدوار لحظر البيانات، أو عزلها، أو وضع علامات مائية عليها، أو تشفيرها، أو إرسال تنبيهات بشأنها تلقائيًا — وذلك بناءً على مستوى الحساسية وسياق المستخدم والوجهة.
تحقق
يتم تسجيل كل حدث محظور مع كامل السياق — المستخدم، والجهاز، والطابع الزمني، ونوع البيانات، والإجراء المتخذ — مما يتيح التحقيق السريع وإعداد التقارير التنظيمية.
القدرات الأساسية
حماية شاملة عبر جميع مسارات البيانات — نقاط النهاية، والاتصالات، والسحابة، وأدوات الذكاء الاصطناعي.
حماية بيانات النقاط الطرفية
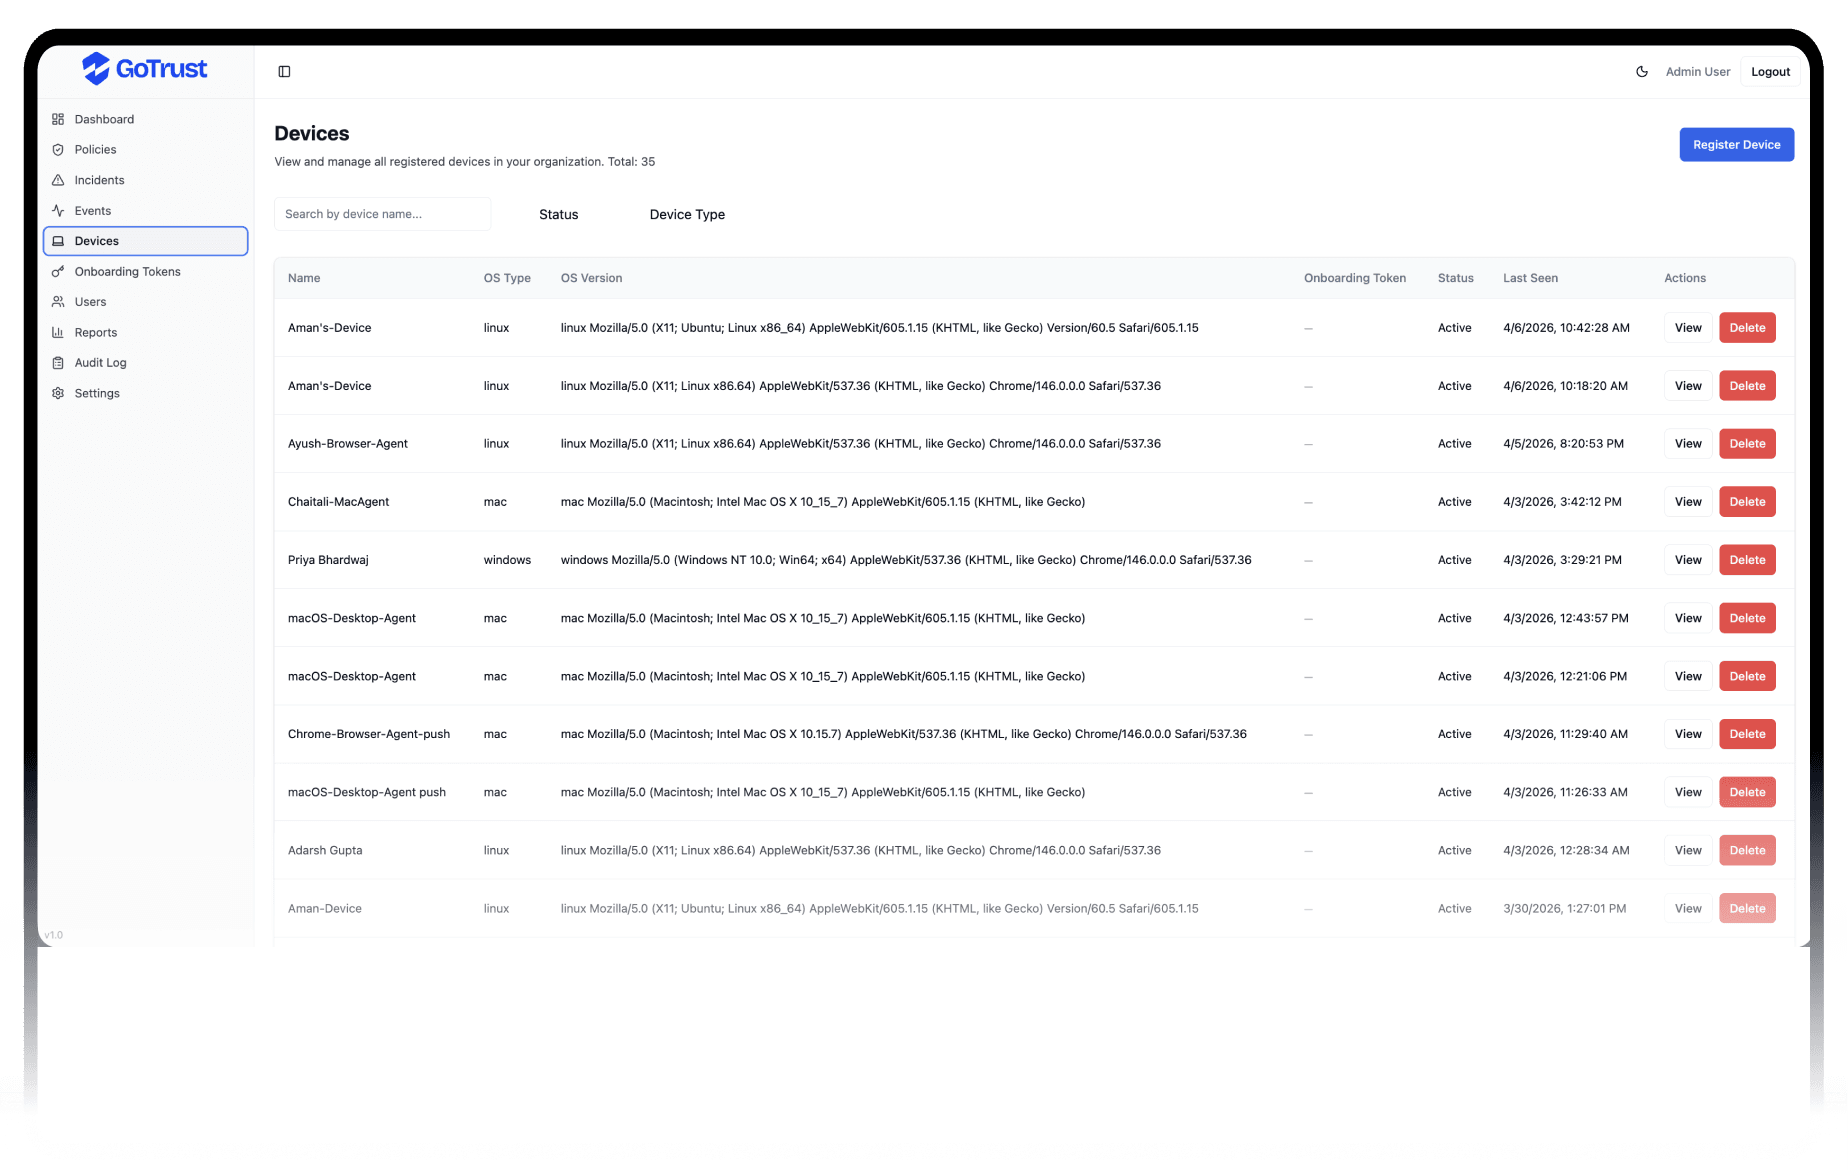
راقب نشاط البيانات وتحكّم به على أجهزة Windows وmacOS وLinux. وامنع النسخ غير المصرح به إلى محركات أقراص USB ووحدات التخزين الخارجية والطابعات. كما يمكنك فرض السياسات حتى عندما تكون الأجهزة غير متصلة بالإنترنت.
تغطية نقاط النهاية
التحكم في البريد الإلكتروني والمراسلة
افحص رسائل البريد الإلكتروني الصادرة عبر Microsoft 365 وGmail ومنصات المراسلة الخاصة بالمؤسسات. واحظر أو شفر تلقائيًا رسائل البريد الإلكتروني التي تحتوي على محتوى حساس قبل مغادرتها لمؤسستك.
قنوات الاتصال
منع الرفع إلى السحابة والويب
تقييد أو حظر رفع الملفات الحساسة إلى خدمات التخزين السحابي غير المصرح بها، ومحركات الأقراص الشخصية، ونماذج الويب المتاحة للعامة. وتضمين الوجهات الموثوقة في القائمة المسموح بها بموجب السياسة.
منع فقدان البيانات السحابية (Cloud DLP)
حوكمة نقل الملفات
تحكّم في حركة الملفات عبر المشاركات الداخلية، وبروتوكولات FTP وSFTP، ومنصات التعاون المشترك. طبّق العلامات المائية التلقائية وإدارة الحقوق على المستندات الحساسة.
عمليات نقل الملفات
عناصر التحكم في الحافظة ولقطات الشاشة
امنع تسرّب البيانات الحساسة عبر النسخ واللصق بين التطبيقات. وقم بتقييد إمكانات التقاط الشاشة في البيئات شديدة الحساسية وسير العمل المصنّف.
عناصر التحكم على مستوى التطبيق
تقارير الامتثال
إنشاء تقارير جاهزة للتدقيق تلقائيًا لكل من GDPR وHIPAA وSOC 2 وISO 27001 وPDPA. ربط كل حدث لمنع فقدان البيانات (DLP) بالتزام الامتثال المقابل له في الوقت الفعلي.
الامتثال التنظيمي
قنوات محمية
يراقب GoTrust DLP ويفرض الحماية عبر جميع قنوات حركة البيانات بالكامل — دون نقاط عمياء، ودون استثناءات.
البريد الإلكتروني (M365، وGmail، وExchange)
أجهزة USB والوسائط القابلة للإزالة
التخزين السحابي (OneDrive وGoogle Drive وDropbox وBox)
متصفحات الويب وعمليات الرفع عبر HTTP/S
الطباعة والتصدير بتنسيق PDF
الحافظة والنسخ واللصق
لقطات الشاشة وتسجيل الشاشة
مشاركات الملفات الداخلية ومحركات أقراص الشبكة
المراسلة الفورية (Teams، وSlack، وZoom Chat)
أدوات الإنتاجية بالذكاء الاصطناعي (Copilot، وGemini، وChatGPT)
عمليات نقل FTP / SFTP
ملحقات البلوتوث والأجهزة اللاسلكية
منع تسرب البيانات الحساسة إلى أدوات الذكاء الاصطناعي
امنع تسريب البيانات الحساسة لأدوات مثل Microsoft Copilot وGoogle Gemini باستخدام GoTrust DLP — لحماية كل تفاعل مع الذكاء الاصطناعي دون تعطيل سير عملك.
أدوات الذكاء الاصطناعي هي الناقل الجديد لتسريب البيانات
تُحدث المساعدات الذكية المدعومة بالذكاء الاصطناعي مثل Microsoft Copilot وGoogle Gemini تحولاً جذرياً في أسلوب عمل فِرقك — لكنها فتحت قناة بيانات جديدة تفتقر إلى المراقبة إلى حد كبير. يقوم الموظفون بلصق مستندات سرية، وسجلات عملاء، وبيانات مالية، وشيفرات برمجية مباشرةً في نوافذ أوامر الذكاء الاصطناعي كل يوم، وغالباً دون إدراك المخاطر المترتبة على ذلك. فعندما يلصق موظف عقداً في Copilot، أو يكتب بيانات مريض في Gemini، أو يطلب من ChatGPT تلخيص عرض تقديمي لاستراتيجية داخلية — فإن هذه البيانات تغادر بيئتك الخاضعة للرقابة. وقد تُستخدم لتدريب النماذج، أو تُخزّن في أنظمة الموردين، أو تنكشف من خلال مخرجات الذكاء الاصطناعي المستقبلية. لم تكن أدوات منع فقدان البيانات (DLP) التقليدية مصممة للتعامل مع هذا الأمر. بينما صُممت GoTrust خصيصاً له.
كيف تؤمن GoTrust استخدامك لأدوات الذكاء الاصطناعي
يراقب GoTrust DLP ويفرض الحماية عبر جميع قنوات حركة البيانات بالكامل — دون نقاط عمياء، ودون استثناءات.
فحص الأوامر في الوقت الفعلي
يعمل GoTrust على اعتراض البيانات قبل وصولها إلى طبقة الإدخال في أداة الذكاء الاصطناعي. يتم تصنيف المحتوى وفقاً لسياسات منع فقدان البيانات (DLP) النشطة لديك — وإذا كان يحتوي على بيانات حساسة، يتم حظر الإجراء أو تنقيحه وتعديله، مع إخطار المستخدم على الفور.
التصنيف المراعي للسياق
لا تكتفي GoTrust بمطابقة الكلمات المفتاحية فحسب؛ بل تستخدم التصنيف الدلالي لفهم البيانات ضمن سياقها — حيث تُدرك أن 'توقعات إيرادات مشروع أوريون' تُعد سرية حتى وإن لم تكن تحمل تصنيفًا ظاهرًا.
ضوابط السياسة الخاصة بكل أداة
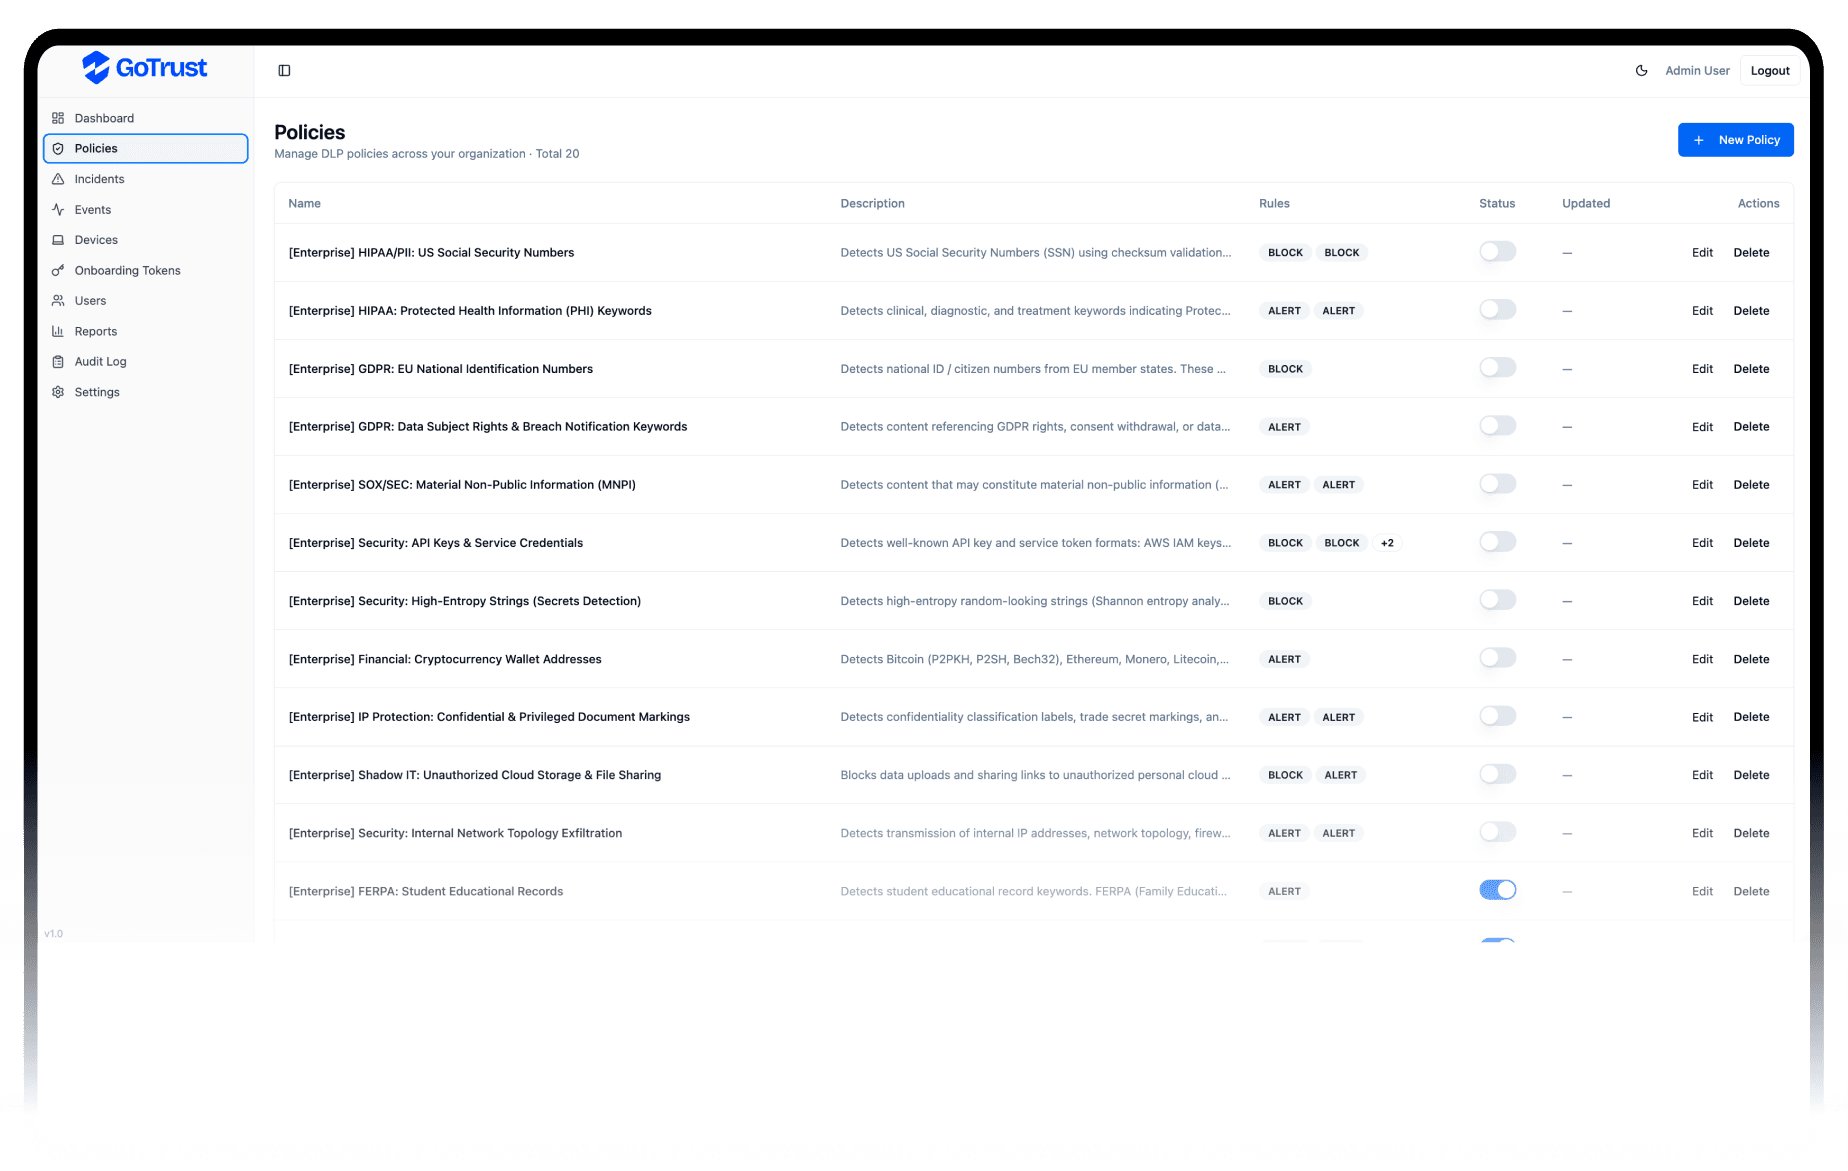
قم بتعيين سياسات محددة لكل أداة من أدوات الذكاء الاصطناعي في بيئة عملك. اسمح لـ Copilot بالتعامل مع وثائق المنتجات الداخلية، مع حظر أي مدخلات تتضمن بيانات التعريف الشخصية للعملاء، أو السجلات المالية، أو الشيفرة المصدرية — كل ذلك من لوحة تحكم واحدة لإدارة السياسات.
سجل تدقيق كامل لتفاعلات الذكاء الاصطناعي
يتم تسجيل كل محاولة — سواء تم حظرها أو السماح بها — متضمنةً هوية المستخدم، والجهاز، والطابع الزمني، وأداة الذكاء الاصطناعي المُستخدمة، وتصنيف البيانات. ستحصل على رؤية جنائية رقمية شاملة لكيفية استخدام أدوات الذكاء الاصطناعي في جميع أنحاء مؤسستك.
حوكمة الوصول إلى الذكاء الاصطناعي القائمة على الأدوار
امنح مستويات وصول مختلفة لأدوات الذكاء الاصطناعي بناءً على دور المستخدم، وقسمه، ومستوى تصريحه الأمني. قد تخضع الفرق المالية لقيود أكثر صرامة مقارنة بفرق المنتجات، مع تطبيق الحوكمة تلقائياً.
بدون أي تعطيل لسير العمل
يعمل GoTrust AI Security بهدوء في الخلفية. ويمر الاستخدام المتوافق مع السياسات بسلاسة ودون أي عوائق. ولا يتم حظر سوى المحاولات التي تنتهك السياسات — مع تقديم توضيح واضح وسهل الفهم حتى يتمكن الموظفون من استيعاب السبب دون الحاجة للتواصل مع قسم تكنولوجيا المعلومات.





أدوات الذكاء الاصطناعي المشمولة
Microsoft Copilot (M365) - محمي بالكامل
Google Gemini (Workspace) - محمي بالكامل
ChatGPT (الويب وواجهة برمجة التطبيقات) - محمي بالكامل
GitHub Copilot - محمي بالكامل
عمليات تكامل مخصصة للنماذج اللغوية الكبيرة (LLM) - عبر خطافات سياسة واجهة برمجة التطبيقات (API Policy Hooks)
سيناريوهات لأمثلة على حظر أمان GoTrust AI
يراقب GoTrust DLP ويفرض الحماية عبر جميع قنوات حركة البيانات بالكامل — دون نقاط عمياء، ودون استثناءات.
تم الحظر — يحاول المستخدم لصق عقد عميل في Microsoft Copilot
السبب: المستند مصنف على أنه سري — قانوني. السياسة: يُمنع إدخال أي بيانات إلى الذكاء الاصطناعي الخارجي.
تم الحظر — قام موظف بنسخ سجلات المرضى إلى Gemini لتلخيصها
السبب: تم اكتشاف معلومات صحية محمية (PHI). السياسة: الامتثال لقانون HIPAA — أدوات الذكاء الاصطناعي محظورة.
مسموح — استخدام المطور لأداة Copilot للإكمال التلقائي للتعليمات البرمجية الداخلية غير الحساسة
السبب: لم يتم رصد أي بيانات حساسة. السياسة: الهندسة — يُسمح باستخدام الذكاء الاصطناعي.
"تستخدم فرقنا أداة Copilot يوميًا. منحتنا GoTrust الثقة بأن بيانات العملاء الحساسة تظل داخل مؤسستنا — دون أن تبطئ من سرعة عمل أي شخص."
— رئيس أمن المعلومات، شركة خدمات مالية عالمية
وثائق تأمين تفهم طبيعة عملك
يتجاوز محرك سياسات GoTrust مجرد القواعد البسيطة؛ حيث يتيح لك إنشاء سياسات متعددة المستويات استناداً إلى:
تصنيف البيانات
سري
داخلي
عام
مُنظَّم
أنماط الوقت والسلوك
النشاط خارج ساعات العمل
تحويلات جماعية
سلوك شاذ
دور المستخدم والقسم
الموارد البشرية
المالية
الهندسة
تنفيذي
سياق الجهاز
المُدارة مقابل غير المُدارة
حالة الامتثال
الموقع
الوجهة
نطاق موثوق
حساب شخصي
أداة ذكاء اصطناعي
السحابة الخارجية
إجراءات السياسة المتاحة
تغطية الامتثال
تم ربط GoTrust DLP مسبقاً بأبرز الأطر التنظيمية، حتى لا يضطر فريق الامتثال لديك إلى البدء من الصفر.
اللائحة العامة لحماية البيانات (GDPR)
البيانات الشخصية للمقيمين في الاتحاد الأوروبي
قانون التأمين الصحي وقابلية النقل والمساءلة (HIPAA)
المعلومات الصحية المحمية
معيار أمان بيانات صناعة بطاقات الدفع (PCI-DSS)
بيانات بطاقة الدفع
تقرير SOC 2 من النوع الثاني (Type II)
ضوابط الأمان والتوافر
ISO/IEC 27001
إدارة أمن المعلومات
قانون حماية البيانات الشخصية الرقمية (DPDP) (الهند)
حماية البيانات الشخصية الرقمية
قانون حماية البيانات الشخصية
حماية البيانات الشخصية — جنوب شرق آسيا
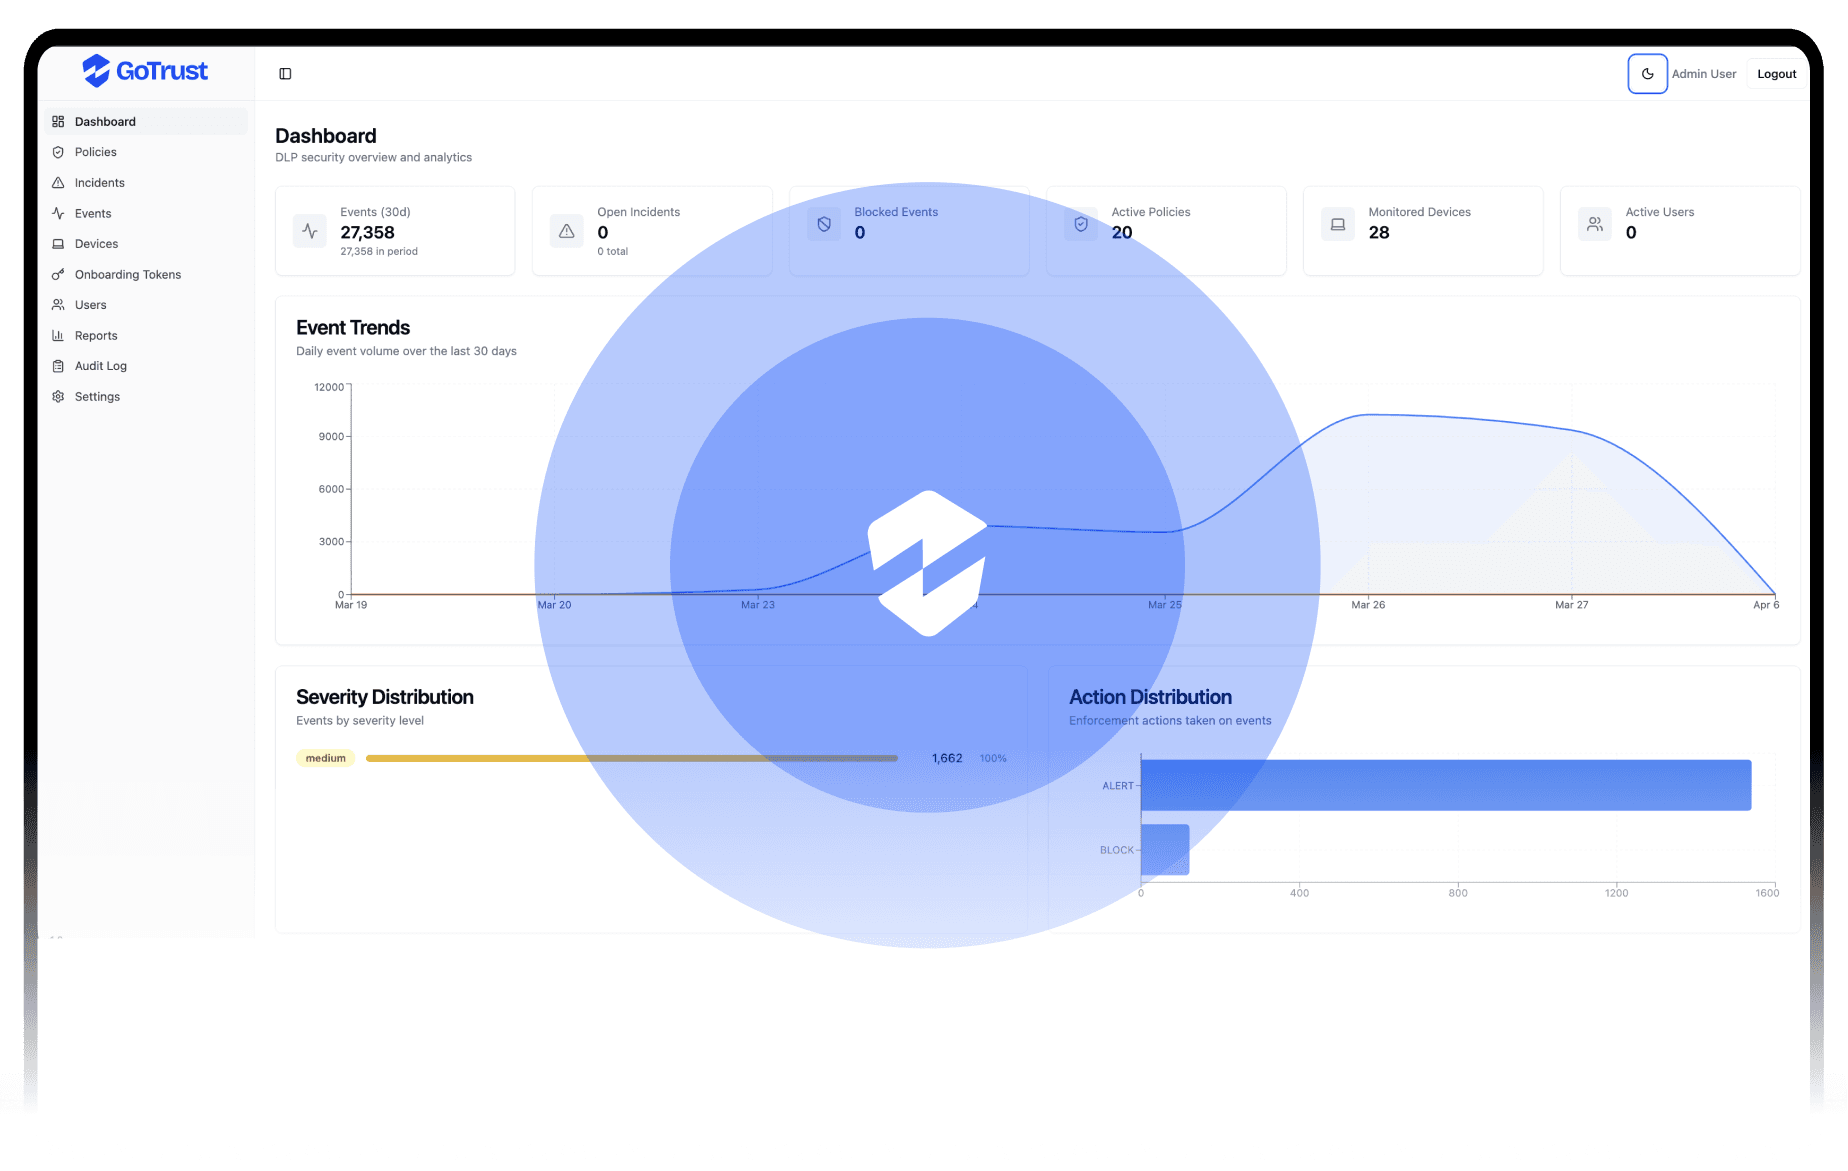
لماذا تختار GoTrust مقارنة بأدوات منع فقدان البيانات (DLP) التقليدية؟
لقد صُممت أنظمة منع فقدان البيانات (DLP) التقليدية لعصر الخوادم المحلية، في حين تم تصميم GoTrust لبيئات العمل الهجين، والأنظمة المعتمدة أولاً على السحابة، وتصاعد استخدام أدوات الذكاء الاصطناعي — مع محرك سياسات حديث، وتطبيق فوري للسياسات، وتغطية شاملة تعجز الأدوات القديمة عن توفيرها.
حماية مدمجة لأدوات الذكاء الاصطناعي — Copilot وGemini وغيرهما
خيارات النشر القائمة على الوكيل وبدون وكيل
بنية قائمة على السحابة الأصلية — دون الحاجة إلى أي أجهزة
فرض السياسات في أقل من 2 مللي ثانية دون أي تأثير على الأداء
لوحة تحكم موحدة لتغطية الأجهزة الطرفية والسحابة والذكاء الاصطناعي
قوالب امتثال جاهزة — انطلق في غضون ساعات، وليس أسابيع
تحدّث إلى خبرائنا
احجز جلسة مع فريقنا لتتعرّف على كيفية دمج GoTrust لإدارة الموافقات، وأتمتة الخصوصية، وأمن وضعية البيانات (DSPM)، والحوكمة في منصة امتثال ذكية واحدة.