تطبيق السياسات الدقيقة
أ. تقييد الوصول بناءً على:
1. دور المستخدم
2. المبرر التجاري
3. حساسية البيانات (معلومات التعريف الشخصية المصنفة، أو البيانات المالية، أو الصحية)
تكامل إدارة الهوية والوصول (IAM) وتسجيل الدخول الموحد (SSO)
أ. يتكامل مع أنظمة إدارة الهوية للمؤسسات (Azure AD وOkta وPing Identity).
ب. يفرض متطلبات المصادقة والمصادقة متعددة العوامل (MFA).
قرارات الوصول القائمة على المخاطر
أ. يتم تعديل الوصول ديناميكيًا بناءً على:
1. الموقع
٢. حالة أمان الجهاز
3. فئة مخاطر البيانات
إمكانية التدقيق والتتبع
أ. يتم تسجيل كل عملية وصول وربطها بسجلات المخاطر.
ب. يتيح إعداد تقارير الامتثال القائمة على الأدلة.
الأهمية القانونية والأمثلة
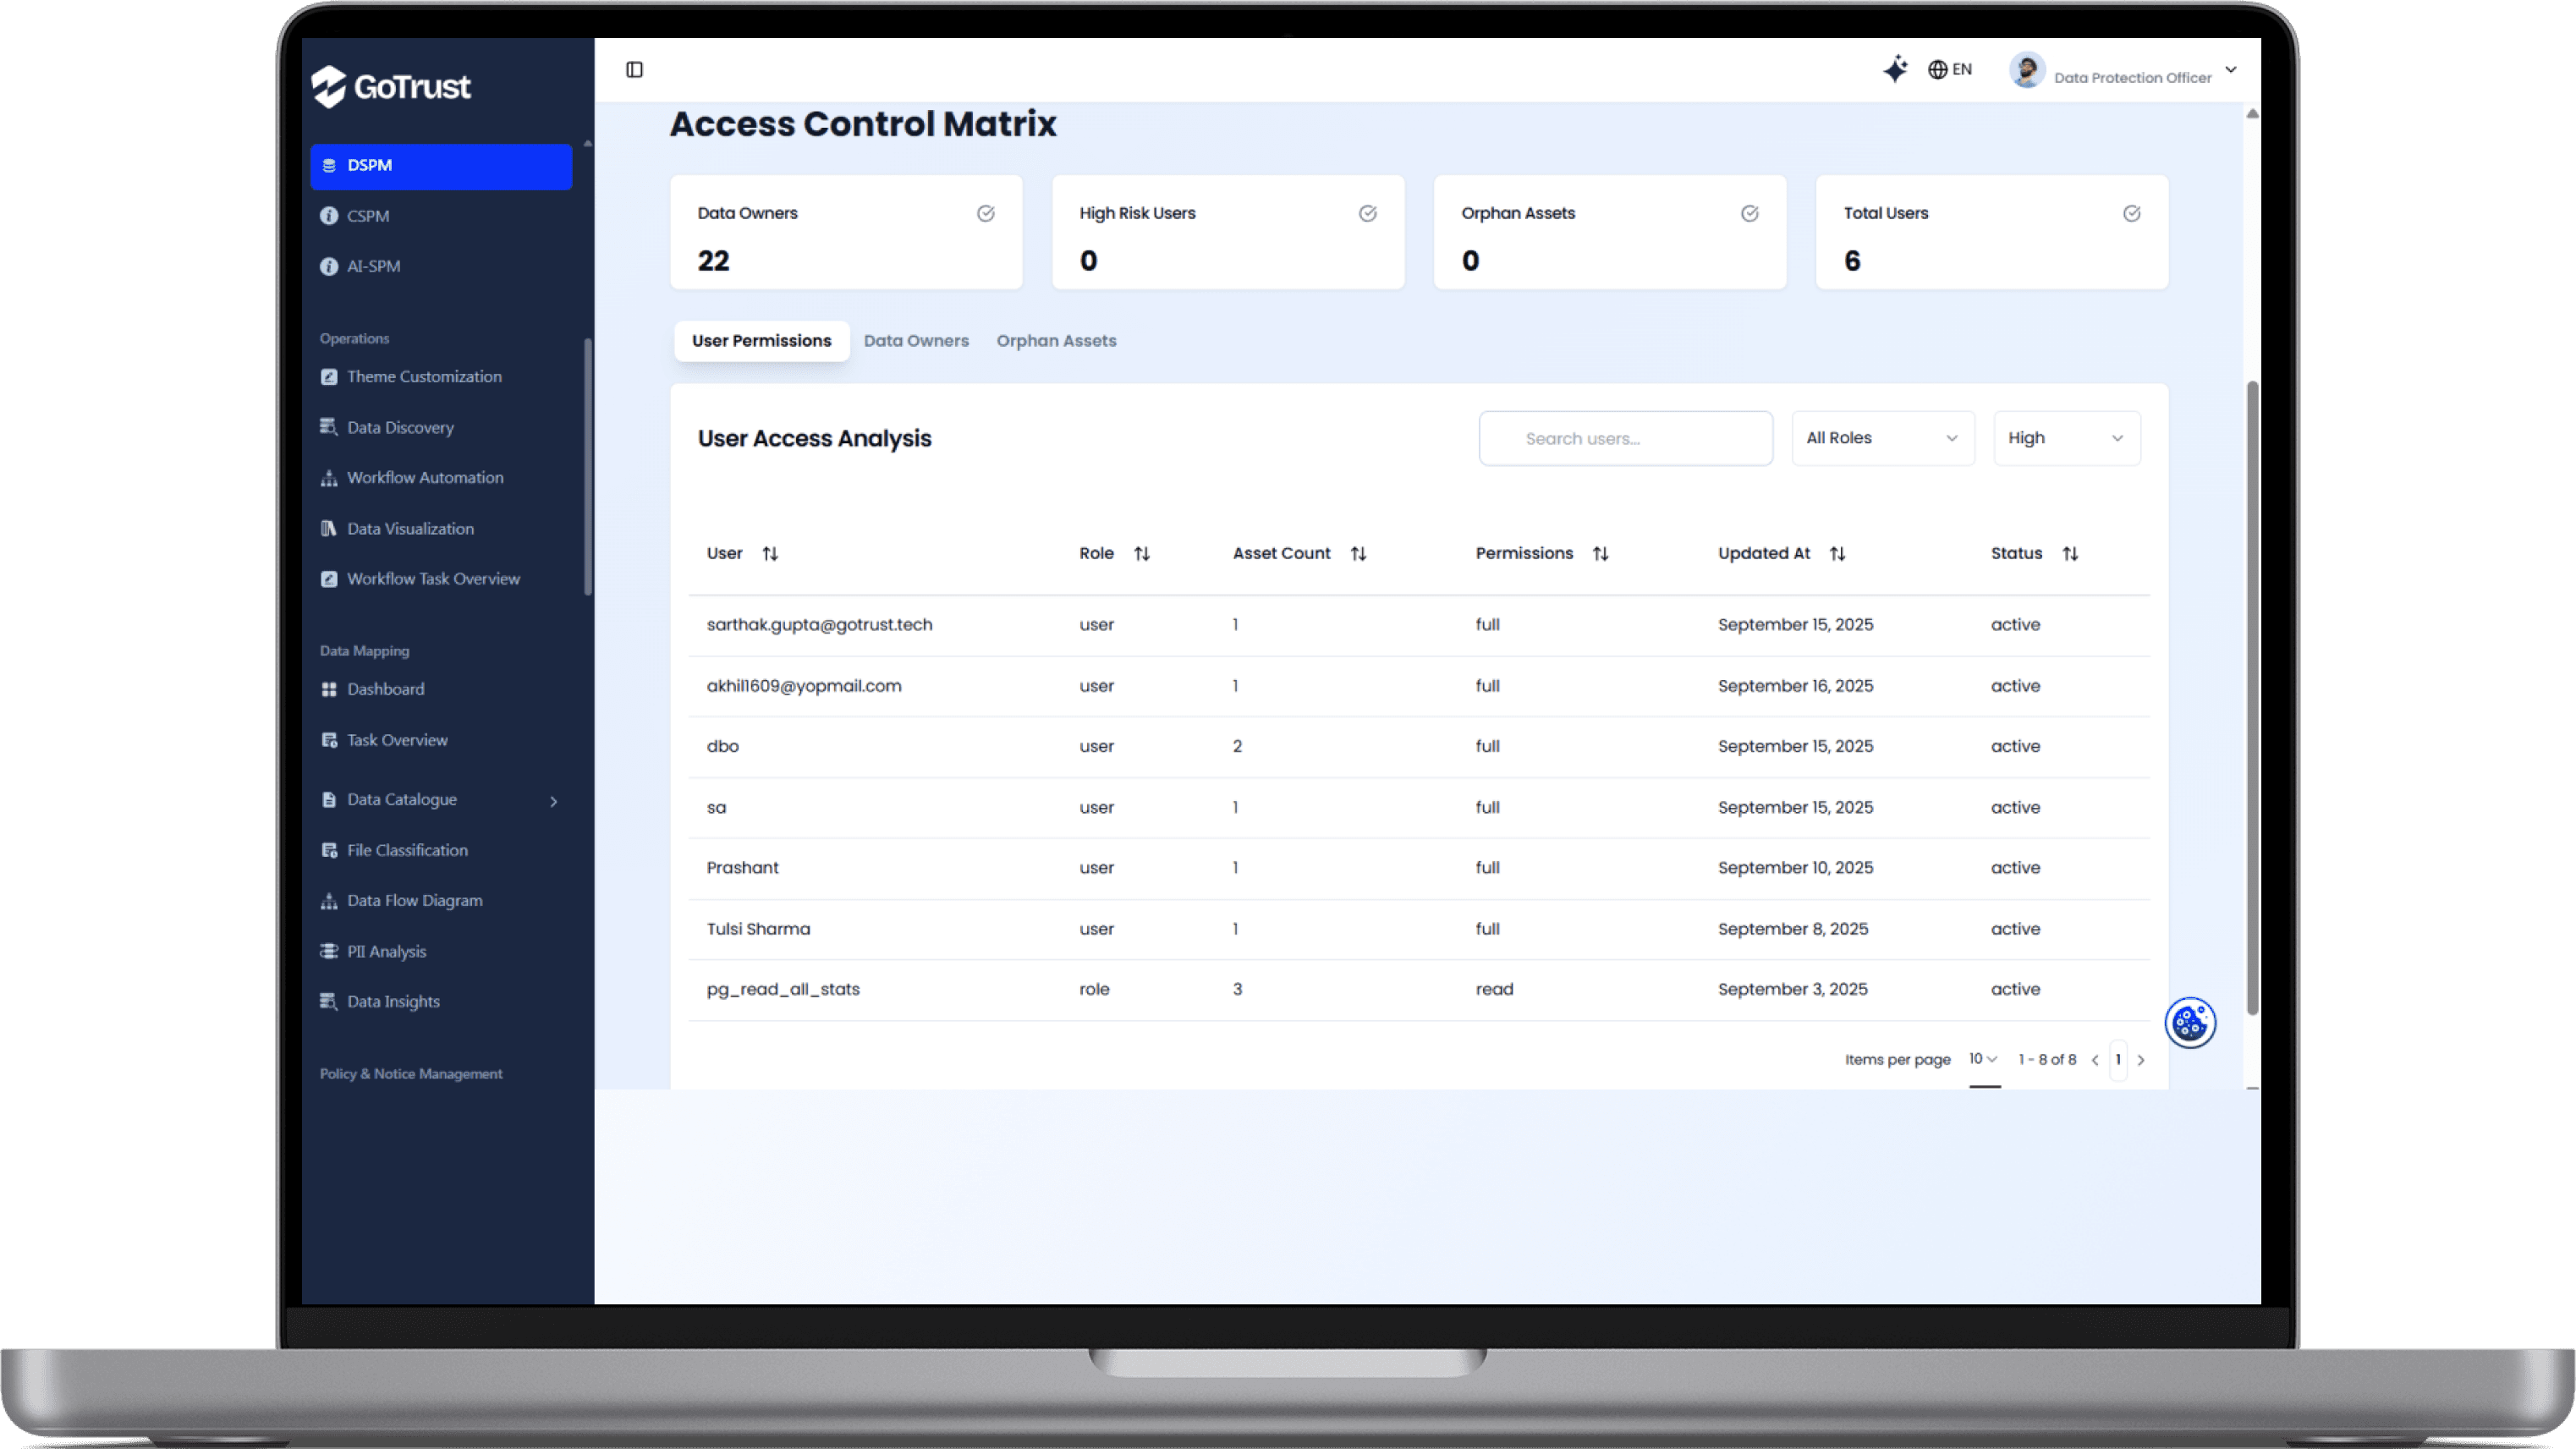
الأثر على الأعمال
مع نظام GoTrust للتحكم في الوصول، تحقق المؤسسات حوكمة متوافقة مع نموذج انعدام الثقة (Zero Trust)، مما يضمن للجهات التنظيمية والمدققين ومجالس الإدارة إمكانية الوثوق في أن الوصول إلى البيانات يتم بطريقة مسؤولة وقانونية وآمنة.
هل أنت مستعد للبدء؟
اطلب عرضاً توضيحياً مجانياً اليوم لترى كيف يمكن لـ GoTrust توجيه رحلة تحول الثقة لديك
مركز معرفة GoTrust
ابقَ على اطلاع بأحدث الرؤى والتحديثات ووجهات نظر الخبراء حول خصوصية البيانات والامتثال والثقة الرقمية.